更新頻度8倍の波と量子脅威に備える。発行から管理までを自動化する次世代信頼基盤「NGTS」とは
止められない金融サービスに潜む「証明書リスク」
大手ITサービスや大手通信キャリアで発生した証明書更新漏れによる大規模なサービスダウンの多くの事例が示すように、現代のITインフラにおいてデジタルの信頼を支える証明書の失効は、即座に致命的なビジネス停止を引き起こします。
とりわけ1秒のダウンタイムが巨額の機会損失と社会的信用の失墜に直結する金融機関にとって、暗号鍵やTLS/SSL証明書の管理は、単なる「ITの定期メンテナンス」ではなく、「経営リスク管理(ガバナンス)」の最重要テーマです[1]。
しかし現在、多くの金融機関の現場では、いまだに手作業やExcel台帳による管理が行われており、これから訪れる2つの巨大な構造変化に対して無防備な状態となっています[1]。
1. 金融ITに押し寄せる「2つの大波」と今すぐ対応が必要な理由
金融機関のセキュリティ・インフラチームは、極めて近い将来に到来する2つの変化への対応を迫られています[2][3]。
① TLS/SSL証明書の有効期限短縮化:具体的な変更タイムラインとして直近「2027年3月」からの100日化が目前に
業界団体であるCA/Browser Forumのガイドラインに基づき、パブリックTLS/SSL証明書の最大有効期限は段階的に短縮されます[4]。
- 2026年3月15日〜:最大有効期限 200日
- 2027年3月15日〜:最大有効期限 100日(★直近の重大な変更点)
- 2029年3月15日〜:最大有効期限 47日
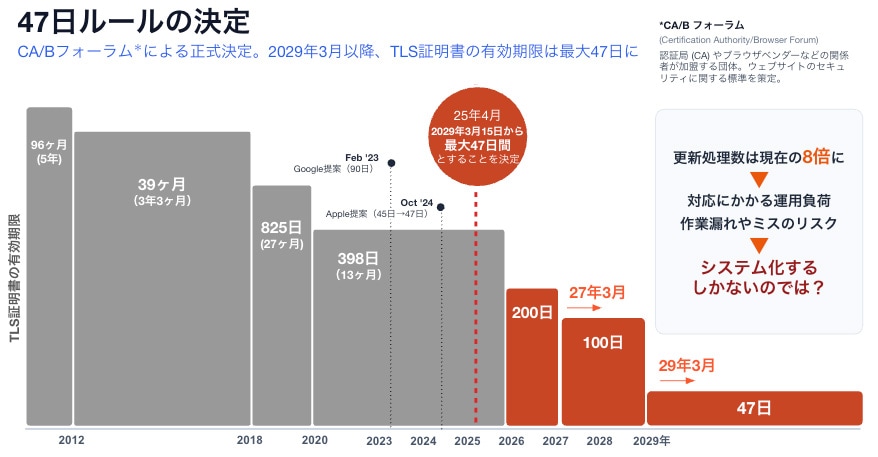
特に関心を持つべきは、直近2027年3月15日からスタートする「100日ルール」 です。100日(約3か月)ごとの更新となれば、現行の運用手順の検討、自動化ツールの検証、本番環境への導入期間を逆算すると、「今すぐ対策に着手しなければ2027年の変更に間に合わない」 という猶予のない状況です。最終的に47日化(約1.5か月更新)となれば、現場の更新作業量は現在の 約8倍へと急増します。
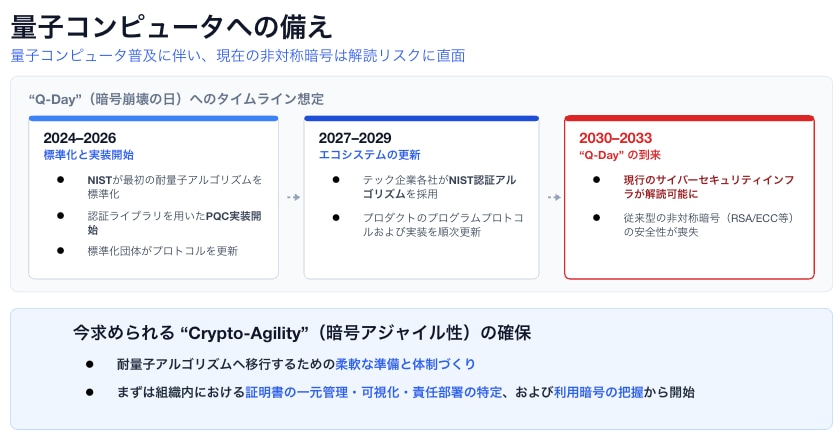
② 量子暗号対応:なぜPQC(ポスト量子暗号)対応に「証明書管理と自動化」が不可欠なのか?
NIST(米国標準技術研究所)によるPQC標準化が進む中[3]、暗号化通信を今キャプチャしておき、将来の量子コンピュータで解読する「Harvest Now, Decrypt Later (HNDL)」の脅威が金融機関の機密データを脅かしています。
ここで重要なのは、「PQCへの移行は、単にシステムの一部の暗号ライブラリを更新して終わりではない」という点です。PQC移行期には以下の課題が同時に発生します。
- 暗号資産の全体把握:組織内のどのサーバー、クラウド、API、端末でどのような暗号アルゴリズム(RSA/ECC等)や証明書が使われているかの可視化・インベントリ化が不可欠。
- 証明書・鍵の一括差し替えとハイブリッド運用:従来暗号とPQCの併用(ハイブリッドモード)や、鍵長拡大に伴う証明書の再発行・配布を、全社規模で迅速に実行する必要がある。
- 認証局(CA)の切り替え対応:PQCに対応した新しいCAへの移行や再発行が必要になる。
これらを手作業や個別チケットで処理しようとすれば、作業の手間がボトルネック(最大の障害)となり、設定ミスや障害が頻発します。だからこそ、暗号(証明書・鍵・アルゴリズム)を柔軟かつ事故なく変更できる能力——「Crypto-Agility(暗号アジリティ)」 を確立し、それを支える 証明書ライフサイクル管理(CLM)の自動化が絶対に不可欠なのです。
2. 未対応の企業は、迅速な仕組み化が必要
証明書の短縮とPQC移行という2つの課題は、金融機関のITインフラ全体にわたる問題です。しかし、多くの企業では「まだ更新漏れの重大事故を起こしていないから」「手動の表計算ソフト管理で何とか回っているから」と対応の後回しが続いています。
しかし、2027年3月の100日化が目前に迫る中、手作業に依存した運用は限界を迎えることが明白です。
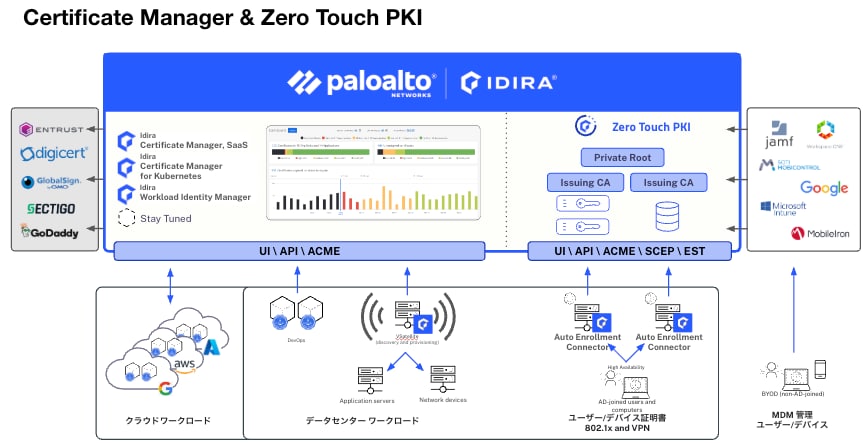
パロアルトネットワークスが提供する Next-Generation Trust Security(NGTS) は、統合管理基盤 Strata™ Cloud Manager と密接に連携し、金融インフラ全体にわたる暗号アジリティと自動化を提供します。
NGTSが実現する「3つの核心機能」
- 可視化(Discovery & Visibility) オンプレミス、マルチクラウド、Kubernetes、ネットワーク機器、エンドポイントに点在するすべての証明書を自動検知し、一元的なリアルタイム・インベントリを作成します。
- 統制(Policy & Governance) 証明書の発行ルールやセキュリティ基準(鍵長、暗号強度、許容CAなど)を中央から統一強制。シャドー証明書や不適切な設定を排除します。
- 自動化(Lifecycle Automation) CSRの作成、各種CA(DigiCert、Let's Encrypt、AWS ACM等)との連携、各機器・ワークロードへの配置(プロビジョニング)、配置後の正常性確認(バリデーション)までを完全閉ループ(Closed-Loop)で自動化します。
3. 発行基盤もクラウド化:「Zero Touch PKI」で全自動化のピースが揃う
証明書管理(CLM)の自動化を進める中で、多くの金融機関がぶつかるもう一つの大きな壁が、「社内発行用プライベートPKI(認証局)の老朽化」です。
社内PCやMDM管理端末、VPN、マイクロサービス通信など、内部で発行されるプライベート証明書の数は爆発的に増加しています。しかし、従来のオンプレミス Active Directory Certificate Services (AD-CS) やハードウェアHSMに依存した構成は、運用コストが高いうえに、モダンな自動化プロトコル(ACMEやSCEPなど)との親和性が低く、証明書管理の自動化を進める上でのボトルネックとなっていました。
NGTSに含まれる Zero Touch PKI は、この課題を根本から解決するSaaS型のプライベートPKIサービスです。
- 発行基盤のボトルネックを解消: クラウドSaaSとして提供されるため、オンプレミスのCAサーバー群や冗長化構成の構築・運用保守負担から解放されます。
- 完全自動配備(Zero Touch)の実現: Microsoft Auto Enrollment ConnectorやACME / SCEP / ESTプロトコルに対応。社内端末やDevOps環境、ネットワーク機器への証明書発行からインストールまでを人の手を介さず(Zero Touch)に完結させます。
- 金融基準の堅牢性: FIPS 140-2 Level 3 相当のハードウェアセキュリティモジュール(HSM)による鍵保護、SOC II Type 2認証、マルチリージョン冗長化により、発行・検証の99.9% SLAを保証します。
外部TLS証明書の100日/47日対応(CLM)と、内部証明書の発行基盤刷新(Zero Touch PKI)を一体で進めることで、金融IT全体の「信頼基盤」が完成します。
4. まとめ:2027年を見据え、今すぐ信頼基盤の更新を
証明書管理の自動化と暗号アジリティの構築は、単なる日常業務の効率化にとどまりません。障害ゼロのミッションクリティカルな金融サービスを保護し、2027年の100日短縮、そして将来の量子コンピュータ脅威に対しても揺らぐことのない高度なガバナンスと事業継続性(BCP)の証明となります。
本格的な混乱が予想される2027年3月より前に、パロアルトネットワークスの NGTS (Next-Generation Trust Security) を活用し、一歩先を行く高度な金融インフラを構築しましょう。
参考資料:
[1] https://www.paloaltonetworks.com/resources/techbriefs/prevent-certificate-driven-outages
[2] https://www.paloaltonetworks.com/resources/datasheets/next-generation-trust-security
[3] https://www.paloaltonetworks.com/resources/guides/the-post-quantum-readiness-race-is-on