This post is also available in:
现代企业安全正处于关键时刻,CIO 和 CISO 有明确机会构建适用于当前环境和未来的网络安全架构。要做到这一点,需要从三个关键维度重新定义企业韧性。
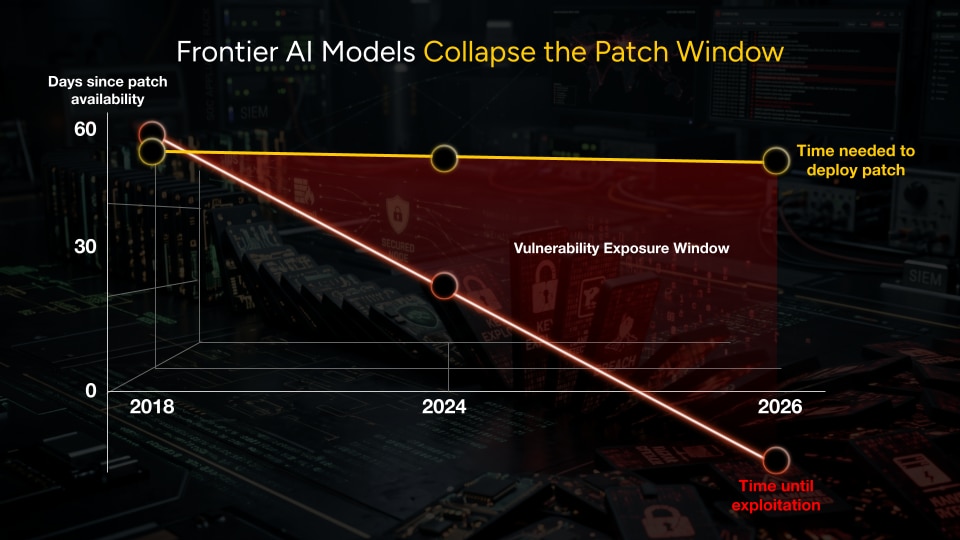
首先,Frontier AI 驱动的威胁速度和新颖性。Frontier AI 模型已自动化整个攻击生命周期。对手不仅将漏洞窗口压缩到接近零的时间线,还以机器速度生成新颖且高度规避的威胁,绕过传统签名,且往往在补丁生成前就已存在。
其次,激增的网络流量正在压垮传统防御系统。在 AI 工作负载的驱动下,数据中心间流量将几乎增长三倍1 在未来十年里,团队必须检查和保护的数据量大幅增加。
最后,重大变化正在迫使“密码学重置”。证书生命周期缩短、互联网规模的不信任事件,以及足以破解公钥密码学的量子计算机,共同动摇了所有数字通信的根基。
应对这些挑战需要的不仅仅是渐进式的改进。今天,我们自豪地介绍 PAN-OS 12.2 Ceres,这一发布具有里程碑意义,代表了网络安全领域的重大飞跃。
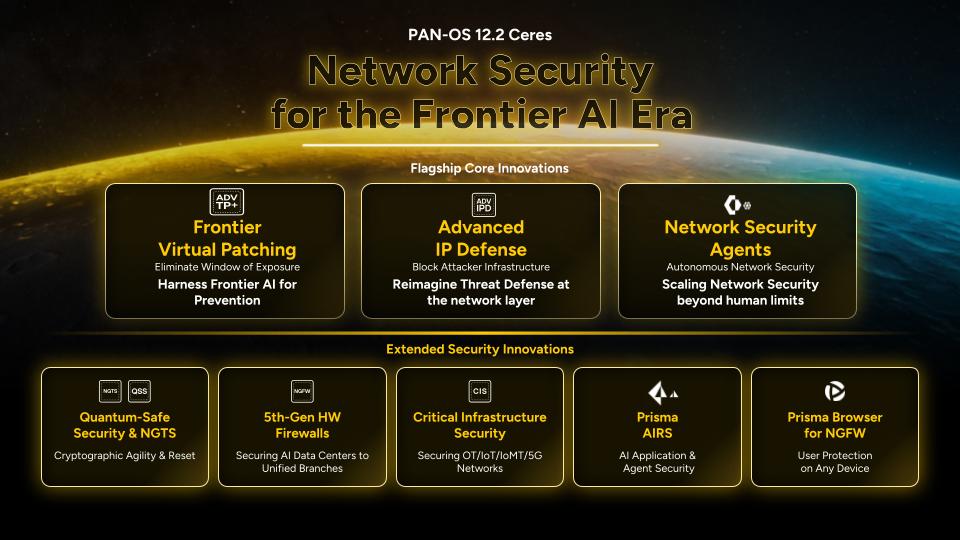
Ceres 将产品推向市场 55+ 创新包括三项旗舰核心能力,旨在将力量平衡重新转移到防御方。
介绍 Frontier 虚拟补丁:Frontier AI 漏洞的抢先防御
如今,Palo Alto Networks 推出 Frontier 虚拟补丁,为防御者赋予了终极优势。通过利用 Frontier AI 发现未知漏洞,并在数小时内部署防护措施,我们将漏洞暴露窗口期从行业平均的55天大幅缩短2将传统补丁部署到位,从而将暴露窗口缩减至近乎为零。这不仅仅是为了更快地部署补丁;其核心在于通过在攻击利用手段触达您的网络之前将其化解,从而彻底消除攻击者的可乘之机。
我们构建了这一能力,作为一个协作、力量倍增的生态系统,通过与企业软件和 OT 供应商领域的行业合作伙伴关系,加速漏洞披露、修复和客户保护。这包括我们与 Project Lightwell 的合作,该项目将我们的快速网络级防护与软件修复相结合,帮助组织减少对新兴威胁的暴露。我们还与漏洞清理中心、软件维护者及行业倡议合作,持续扩大实时受保护漏洞池。
这种方法建立在近期 Unit 42 的研究成果之上;在该研究中,自主 AI 系统 NOVA 仅在两个月内就发现了 14,000 多个此前未知的漏洞 – 这清楚地表明,防御者必须将基于 AI 的漏洞发现能力与同样快速且协同一致的防护措施结合起来。 我们打造了全新的检测引擎“vaulted protection”,使我们能够以安全且负责任的方式快速提供这些保护。当某位参与者识别出威胁时,整个生态系统即时受到保护。个人发现变成了全球保护。
这对运营技术 (OT)、关键基础设施、医疗和 IoT 尤为重要:那些系统无法下线进行修补、补丁周期可能持续数月,且单个未打补丁的设备可能暴露整个网络的环境。Frontier 虚拟补丁填补了网络中的这一空白,阻止了漏洞利用,而无需应用补丁、重启系统或导致关键操作停机。
恶意攻击者将利用 Frontier AI,将攻击生命周期从数月缩短到数分钟。为跟上这种机器级别的攻击速度,组织需要安全合作伙伴具备同等的响应速度。为此,Palo Alto Networks 推出了前沿虚拟补丁,树立全新行业标杆,突破补偿性防护手段的局限。该方案能够安全、高效地发现尚未公开的漏洞,在传统补丁发布之前就提前部署防护能力。依托这套深度安全能力,Palo Alto Networks 正在将网络防御从被动响应模式转变为主动防御运行模式。
Will Townsend
LoneStar 咨询与研究首席分析师
对于现有的 Palo Alto Networks 网络安全客户来说,入门也变得轻而易举。 Frontier 虚拟补丁作为 PAN-OS 软件升级提供,内容持续自动更新,因此随着新威胁出现,保护措施不断到来,无需新硬件或人工干预。
显然,网络安全正在快速发展。Frontier 虚拟补丁是 Palo Alto Networks 团队在PAN-OS Ceres 12.2 中推出的一系列重大创新之一,旨在保障您的安全。
高级 IP 防御:在攻击者发动攻击前阻断其基础设施
现代威胁行为者不断努力隐藏攻击并规避现有控制。对手越来越多地通过利用直接访问 IP 的连接技术,完全绕过 DNS 和 URL 检测,规避传统的边界检测。攻击者还利用庞大的代理网络和数十万个住宅 IP 地址进行隐秘大规模扫描、暴力破解和利用,绕过传统的防御手段,如 IP 声誉和封锁名单。
为应对这一问题,Palo Alto Networks 推出了一种新的预防解决方案,高级 IP 防御,其拥有三项强大的新功能:
- 实时 IP 层智能.我们利用来自超过 70,000 个客户的全球遥测数据,在整个攻击生命周期内在线跟踪和阻断攻击者基础设施。我们的研究人员 24/7 全天候追踪这些威胁,让您的团队无需亲自承担。
- 零信任知识产权执行。我们不仅仅看 IP 的过往声誉。我们验证连接本身的意图。通过验证每个网络连接都映射到合法的 DNS 解析,我们为防止攻击者试图规避检测提供了关键的防护。
- 强大的 IP 层上下文。我们持续监控每一条连接,涵盖 40 多种不同的安全属性,让您能够主动缩小攻击面,并自信地阻断来自互联网“恶劣社区”的高风险流量。
向 Frontier AI 时代的过渡并非遥远的未来,其现在正在发生。真正繁荣的组织不会是那些试图加快旧有反应式战术的组织;他们必须调整防御,以应对全新的风险速度。当威胁以机器速度出现时,依赖人为规模的操作已不再是选项。这就是为什么人工智能和自动化正成为正面应对这些挑战的关键工具。
Varinder Singh
NXP Semiconductor 首席信息官
网络安全智能体:让管理员变成超人
当威胁在几分钟内执行时,仅限人工的操作成为瓶颈。为了减少疲劳并加快响应速度,我们为网络管理员的每个主要岗位推出了一套精英 AI 代理。
这六款由 AI 驱动的专用 网络安全代理 可通过 Strata Cloud Manager 使用,它们基于您的企业环境和运营工作流程进行了训练。从入网与配置到威胁评估与故障排查,它们能够自动处理数百项日常重复性任务,从而将管理员从繁重的事务中解放出来。同时,您始终掌握控制权:针对每一项工作流程,您可以根据自身的风险承受能力,选择相应的监管模式 — 即 human-in-the-loop、“human-on-the-loop 或 human-out-of-the-loop。
在各个边缘扩展平台保护
保障现代企业安全意味着将这些 AI 驱动的能力扩展到各个表面,从数据中心核心到偏远工业场所,从定制 AI 应用到网页浏览器。
今天我们推出了 PAN-OS Ceres 12.2,除了上述创新外,还将我们的平台扩展到五个新领域:
- QUantum 安全与下一代信任安全。自动化数字证书生命周期管理,加速后量子加密准备度,包括涵盖网络安全、终端、SIEM 和漏洞管理的加密清单,全面展示企业准备状态。
- 第五代机器学习优化硬件。这些高性能 PA 系列防火墙配备了 400G 接口、300 Gbps 威胁检测和主动集群,消除了 AI 时代数据中心的容量限制。这些防火墙还可扩展至 1.4Tbps 的吞吐量,同时提供 5 微秒的延迟,确保峰值性能。
- 现代化的 OT 和关键基础设施防御。专为 PA-50R 打造的坚固 5G 防火墙,能够实时、基于人工智能的威胁预防,扩展到偏远极端环境的 OT 网络和关键基础设施。
- 人工智能与代理安全。Prisma AIRS 现作为一项可扩展的云原生服务,明确设计用于保护 AI 模型、应用和自主代理工作流的安全。我们构建 CloudNGFW 的同一平台现已扩展,加入 Prisma AIRS,为人工智能提供安全保障。
- 浏览器与防火墙集成。把浏览器想象成一条安全的快速通道,不仅保护用户,更赋予他们力量。通过将 Prisma 浏览器与我们的 NGFW 集成,我们消除了在终端上解密的需求,同时实现了完整的第 7 层保护。这是一种主动安全措施,可以在威胁触及您的网络之前将其中和。对于安全管理员来说,从设备到网络的策略完全统一,提供流畅、自动化的体验。
发展方向
我们正在大力投资于您击败当前威胁所需的创新,同时为您的企业未来做好未来准备。
向边境人工智能时代的过渡需要大胆的战略。赢家将是那些采用预防优先架构,能够在武器化发生前很长时间阻止威胁的组织。通过 PAN-OS Ceres 12.2,Palo Alto Networks 为防守方提供了速度、规模和平台基础,帮助他们扭转现代对手的局势。
前瞻性陈述
本博客包含涉及风险、不确定性和假设的前瞻性陈述,包括但不限于关于我们产品和技术或未来产品和技术的益处、影响或性能或潜在益处的陈述。本新闻稿或其他新闻稿或公开声明中引用的任何未发布的服务或功能(以及通常不面向客户开放的任何服务或功能)目前均不可用(或尚未广泛面向客户开放),并且可能无法按照预期交付或根本无法交付。购买 Palo Alto Networks 应用的客户应根据当前广泛开放的服务和功能做出购买决定。