This post is also available in:
Desde IMPACT, el lanzamiento de Idira ha generado un entusiasmo imparable. Las conversaciones con los clientes no han cesado ni un solo día. La expectación es real y está justificada.
Hay dos momentos que destacan.
El primero fue cuando Nikesh Arora, nuestro director ejecutivo, presentó la identidad como el siguiente punto de inflexión de la ciberseguridad, provocado por la IA. Puso el foco en algo que el sector lleva una década sorteando sin hacer ruido: la hiperfragmentación de la identidad en compartimentos estancos. PAM para los empleados con privilegios. IAM para el resto de la plantilla. NHI para todo lo nuevo. ISPM por si algo está mal configurado. IGA por si algo se va de las manos.
Cada compartimento viene con instrucciones para no salirse de él. Pero, como él mismo señaló, algunas de estas identidades están en todos los compartimentos a la vez. (Merece mucho la pena ver la ponencia de IMPACT).
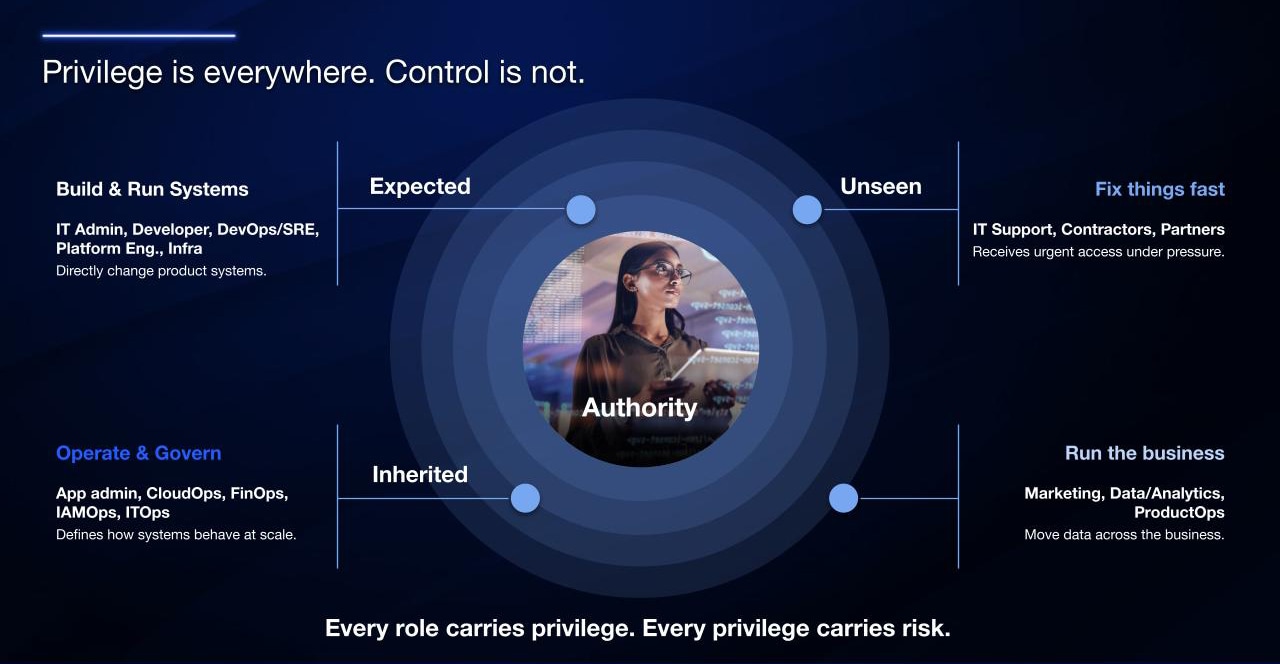
El segundo fue la presentación de Idira a cargo de Peretz Regev, junto con la premisa en la que se basa. Todas las identidades tienen privilegios, y la IA introduce acciones autónomas a la velocidad de las máquinas que hacen imposible ignorarlo.
Todos los CISO y responsables de identidades con los que hablé esa semana me hicieron la misma pregunta: ¿cómo se traduce esto en la práctica el lunes por la mañana?
«Democratizar» el control de privilegios significa hacer extensivo el rigor de la gestión de privilegios de acceso a todas las identidades que ahora tienen privilegios: empleados, cargas de trabajo, máquinas y agentes de IA.
IAM y PAM: qué se mantiene y qué debe cambiar
Me niego a aceptar que la última década de trabajo en materia de privilegios fuera un fracaso. No lo fue. La generación de la PAM creó el almacenamiento en bóvedas, el aislamiento de sesiones, la elevación de privilegios justo a tiempo, la grabación de sesiones y los controles del ciclo de vida para los entornos y cuentas de mayor riesgo. Esos controles deben mantenerse. Lo que tiene que cambiar es el alcance.
Los compartimentos dejaron de funcionar cuando un mismo flujo de trabajo empezó a recorrerlos todos.
- Un empleado puede cambiar una configuración de producción desde una consola SaaS.
- Un desarrollador puede implementar código que modifica el entorno de producción.
- Una carga de trabajo puede extraer datos de una base de datos de la que depende todo el trimestre.
- Un agente de IA puede hacer las tres cosas en nombre de otra persona.
En cualquier empresa, la mayoría de los intentos de acceso son legítimos. No hace falta anteponer a cada uno de ellos una bóveda y un flujo de aprobación como los de los administradores. La solución no pasa por añadir otra categoría de identidad a la lista. Pasa por la plataformización. Democratizar el control de privilegios significa aplicar a todos los grupos que ahora tienen privilegios el mismo rigor que ya aplicamos al grupo más reducido y de mayor riesgo. Conserve lo que funciona. Hágalo extensivo a todos los que lo necesiten.
Los tres pilares de la gestión democratizada de privilegios
Para evaluar un modelo de control democratizado de privilegios, incluido el nuestro, hay que comprobar si ofrece tres cosas a la vez:
- Escala. Los controles deben llegar a todas las identidades que ahora tienen privilegios a través de un único plano de control, no de cinco. La proporción 109:1 entre máquinas y personas es la escala real que debe asumir cualquier superficie de control de privilegios.
- Velocidad. Las decisiones sobre privilegios se toman a la velocidad de las máquinas, no al ritmo exasperante de una cola de aprobaciones. El acceso justo a tiempo (JIT) se convierte en la norma, no la excepción. Evaluación continua, no revisiones trimestrales del acceso. El control debe avanzar a la velocidad del atacante, que es mucho mayor que la de su bandeja de entrada.
- Seguridad. El control de privilegios más sólido se ajusta a lo que hace la identidad, solo cuando la acción lo requiere y sin interrumpir el trabajo. El modelo sin privilegios permanentes (ZSP) se aplica por defecto a toda la superficie de identidades.
Qué cambia para las personas: gestión de privilegios de la plantilla
Hoy, un empleado cualquiera tiene acceso a sistemas que pueden causar daños reales si se hace un mal uso de ellos. Puede cambiar una configuración de producción desde una consola SaaS. Puede pedir a un asistente de IA que vuelque datos de clientes en un documento de trabajo. Puede publicar código a través de un flujo de trabajo de bajo código que se ejecuta en producción. Puede aprobar la incorporación de un proveedor. Es un riesgo distinto de aquel para el que se concibió el modelo IAM.
Seamos claros: los privilegios ya no pueden vincularse a un puesto de trabajo o a la pertenencia a un grupo.
Un mismo usuario puede realizar una tarea de bajo riesgo por la mañana y otra de gran impacto por la tarde. El control tiene que saber diferenciarlas sin interponerse en cada clic. Lo que importa es la acción, a qué afecta, qué asistente o agente interviene y si requiere una salvaguarda de privilegios.
Para el equipo que lo desarrolla, el trabajo ya no consiste en modelar quién es alguien, sino qué está haciendo y en nombre de quién.
Mismos principios, nuevas identidades: máquinas, cargas de trabajo y agentes de IA
La gestión de privilegios de acceso enseñó al sector a tratar las identidades de alto riesgo. Descubrir lo que existe. Aplicar controles estrictos al conceder el acceso. Supervisar lo que ocurre. Retirar el acceso cuando termina el trabajo. Esos principios son correctos. Solo que se aplicaron a una pequeña parte de la superficie de identidades.
Así es como se ven cuando los hacemos extensivos a todas las identidades no humanas.
- Máquinas y cargas de trabajo. El secreto estático guardado en un archivo de configuración o en una entrada de bóveda es el modelo antiguo. El nuevo modelo es una identidad de carga de trabajo verificada, con credenciales que se generan para la llamada concreta que realiza la carga de trabajo y se eliminan en cuanto termina. El mismo control sólido, pero ahora con la velocidad y el alcance del trabajo real, no al ritmo de una rotación trimestral de claves.
- IA que actúa en nombre de una persona. Hoy, la mayoría de las empresas utiliza Copilot o Claude en sus herramientas de productividad. Las funciones de agente llegan integradas en aplicaciones SaaS que el equipo de seguridad no ha contratado. La IA actúa dentro de la sesión de una persona, con una parte de su acceso, y en una sola acción manipula más datos de los que esa persona tocaría jamás por su cuenta.
Con el control democratizado de privilegios, el asistente recibe una parte acotada, observable y revocable de ese acceso. No puede superar el nivel de acceso de la persona, y la comprobación de privilegios se hace en cada llamada, no al iniciar sesión. La mayoría de los programas de identidad aún no lo han modelado. Es la tarea más inmediata.
- Agentes de IA autónomos. La siguiente capa. Con su propia identidad, sus propios privilegios acotados y su propio registro de auditoría. Los equipos que hoy gestionan bien las acciones en nombre de terceros serán los que adopten la autonomía en sus propios términos. Quienes lo ignoren heredarán una autonomía sin ningún control. El 99 % de las organizaciones ya utiliza agentes de IA autónomos, y la mayoría de esos agentes usa credenciales humanas o de máquina que nunca se dimensionaron para este tipo de trabajo.
El modelo operativo que sostiene la seguridad de identidades a escala
El administrador que creó el programa PAM es el muro de carga de toda esta historia. Si su función no cambia, nada de lo anterior podrá escalar. Los controles llegan más lejos, la cola se alarga, el equipo se agota y, unos trimestres después, el programa vuelve discretamente a limitarse a los privilegios de los administradores.
El cambio consiste en pasar de guardián a arquitecto: de aprobar cada solicitud a diseñar el sistema que toma las decisiones de aprobación a la velocidad de las máquinas. El trabajo pasa del volumen operativo al diseño operativo, con tres principios de los que el equipo se responsabiliza de principio a fin. Detección, control, gobernanza.
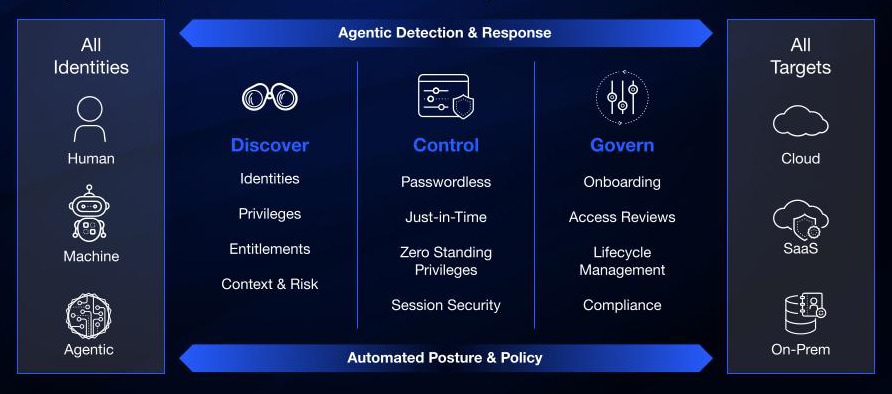
| Detección | Mantiene una visión continua de cada identidad, de sus derechos y de las rutas de acceso a las que puede llegar. | Sustituye los análisis trimestrales del inventario por una visión dinámica de las identidades humanas, de máquinas y agénticas. |
| Control | Aplica el control de privilegios adecuado a la acción adecuada en el momento adecuado. | Convierte el modelo ZSP y el acceso justo a tiempo en la norma para empleados, desarrolladores, cargas de trabajo y agentes. |
| Gobernanza | Registra, revisa y gestiona cada decisión, asignación, revocación y excepción relativa a los privilegios. | Convierte el cumplimiento normativo, que antes era un ejercicio de recopilación trimestral, en un estado continuo de la plataforma. |
Sin este cambio, cada nuevo desarrollador, carga de trabajo o agente acaba de nuevo en la misma cola de los administradores. El peaje de 12 horas que impone la fragmentación no desaparece. Se multiplica.
Es el cambio más difícil del programa. Pero también es el que empieza a dar frutos desde el primer día.
Idira: la plataforma unificada de seguridad de identidades
Durante buena parte de la última década, la identidad ha sido un proyecto de integración. PAM, IAM, NHI, ISPM, IGA. Cada herramienta se entregaba con instrucciones para hacer que funcionaran juntas. Ese modelo no resiste una proporción de identidades de 109 a 1.
Idira es la plataforma de seguridad de identidades creada para detectar, controlar y gobernar los privilegios de las identidades humanas, de máquinas y de IA. Es, junto con Strata y Cortex, el tercer pilar de las plataformas de Palo Alto Networks, y el trabajo de integración es tarea de la plataforma, no de usted.
En el conjunto de su arquitectura, esta consolidación nativa en una plataforma se traduce directamente en automatizaciones preconfiguradas y listas para usar allí donde hoy residen los privilegios:
- Cortex recibe señales de identidad propias para afinar la detección y activar con Idira una respuesta basada en la identidad.
- Prisma Browser lleva los controles de acceso con privilegios al lugar donde ya trabajan los usuarios de la empresa.
- Prisma AIRS 3.0 hace extensivos estos controles a los agentes de IA mediante su integración nativa con Idira.
- Next-Generation Trust Security, que presentamos en la RSA Conference a principios de este año, automatiza el ciclo de vida de los certificados en la capa de red.
El equipo que dirige el programa no se pasa la semana recomponiendo la visión de los eventos de identidad a partir de cinco sistemas desconectados. Esa visión ya está disponible.
Es una decisión que hay que tomar hoy
Aplazarla no le hará ganar tiempo. Los empleados tienen acceso a sistemas que pueden causar daños reales e inmediatos. Las identidades de máquinas superan con creces a las humanas, y los asistentes de IA ya funcionan en las herramientas de productividad que se lanzaron el trimestre pasado, con o sin el visto bueno del equipo de seguridad. Todas esas identidades tienen privilegios, pero los controles que las rodean siguen siendo los que se crearon para los administradores. La IA acelera cada parte de este proceso. Ahora, los atacantes pueden pasar del acceso inicial a la exfiltración en 72 minutos.
Las salvaguardas que antes estaban reservadas a los administradores deben hacerse extensivas ahora a toda la empresa. Deben aplicarse allí donde la acción lo requiera y pasar desapercibidas donde no. Su modelo operativo debe funcionar a la velocidad del sistema que protege.
Para eso se ha creado Idira.
Obtenga más información sobre la seguridad de identidades de nueva generación en paloaltonetworks.com/idira.
En la próxima entrega, le mostraremos cómo Idira le ayuda a:
- Detectar cada identidad, derecho y ruta de acceso
- Controlar los privilegios en el momento de la acción
- Gobernar cada decisión y cada resultado
- Impulsar la seguridad basada en IA para la era agéntica.
Preguntas frecuentes
¿Qué es la gestión democratizada de privilegios?
La gestión democratizada de privilegios lleva el rigor de la gestión de privilegios de acceso más allá de los administradores tradicionales y lo aplica a todas las identidades con privilegios: empleados, cargas de trabajo, máquinas y agentes de IA.
¿Cómo se aplica la gestión democratizada de privilegios a las identidades no humanas?
Aporta detección continua, controles de privilegios basados en acciones y gobernanza a máquinas, cargas de trabajo y agentes de IA. El acceso puede limitarse al trabajo que se realiza y retirarse cuando este termina.
¿Por qué cambia la IA la gestión de privilegios?
Los asistentes de IA y los agentes autónomos pueden actuar a la velocidad de las máquinas y operar con acceso delegado de personas o de máquinas. La seguridad de identidades debe detectar esas rutas de acceso, controlar los privilegios en el momento de la acción y gobernar lo que ocurre después.