This post is also available in:
IMPACT以来、Idiraのローンチの勢いはとどまるところを知りません。顧客との会話は一日たりとも途切れることなく続いています。このブームは本物であり、それには十分な根拠があります。
特に印象に残っている場面が2つあります。
1つ目は、弊社のCEOであるNikesh Aroraが、AIによって生み出されるサイバーセキュリティの次の転換点として、アイデンティティを位置づけたことです。彼は、業界が10年間ひっそりと回避してきた問題、つまりアイデンティティが極度に断片化され、それぞれがサイロ化された箱に押し込められている現状を指摘しました。特権従業員向けのPAM。より幅広い従業員向けのIAM。新しいもの向けのNHI。間違って設定した場合のISPM。管理できない場合のIGA。
これらの小さな箱には、箱の中にとどまるための説明書が入っています。ただし、彼が言うように、これらのアイデンティティのいくつかは、すべての箱にまたがって存在します。(IMPACT基調講演をぜひご視聴ください)
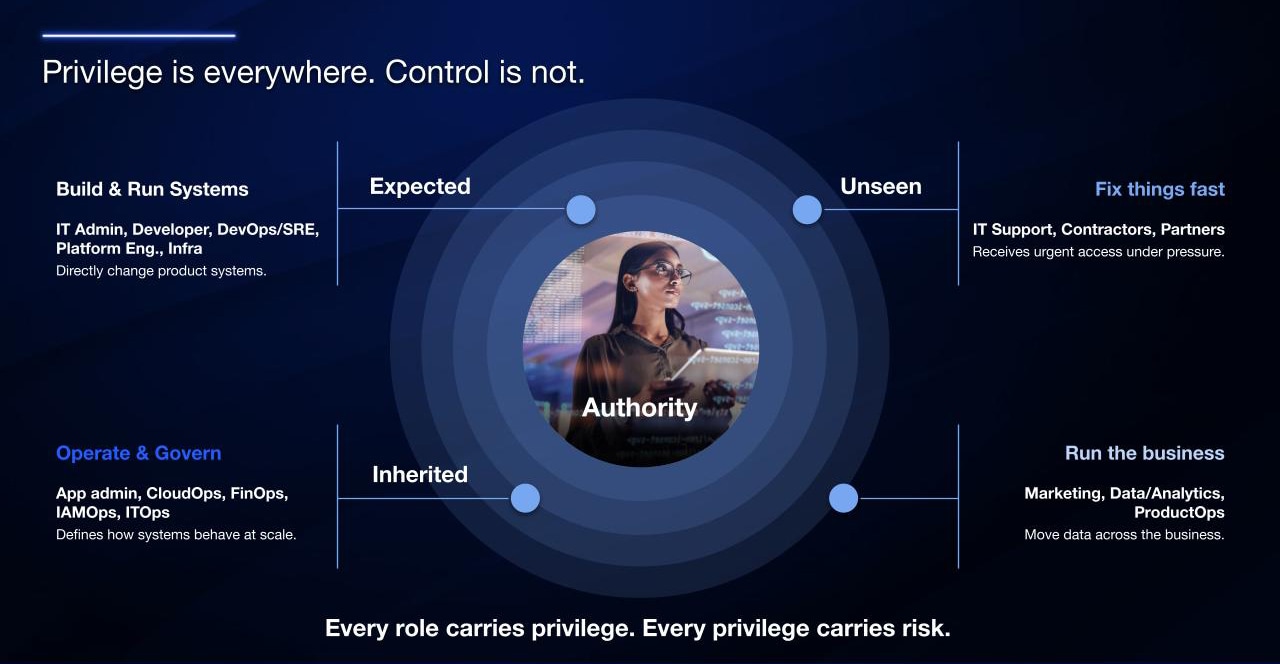
2番目に印象に残っているのは、Peretz RegevがIdiraとその根底にある前提を紹介したことです。あらゆるアイデンティティには特権が付与されており、AIは自律的でマシンの速度での動作をもたらすため、これを無視することは不可能になります。
その週に私が話を聞いたすべてのCISOとアイデンティティ リーダーが抱いていた疑問は、皆同じでした。月曜日の朝はどうなっているだろうか?
特権管理の「民主化」とは、特権アクセス管理の厳格さを、特権を持つすべてのアイデンティティ、すなわち社内ユーザー、ワークロード、マシン、AIエージェントに拡張することを意味します。
IAMとPAM: 何を維持し、何を変えるべきか
私は、過去10年間の特権への取り組みを失敗と断言するような世界には住みたくありません。それは失敗ではありませんでした。PAM世代は、最もリスクの高いアカウントや環境向けに、ボールティング、セッション分離、ジャストインタイム昇格、記録、ライフサイクル管理を構築しました。これらの管理は維持されるべきです。変えなければならないのは、その適用範囲です。
単一のワークフローがすべての箱で実行され始めた途端、箱は機能しなくなります。
- 社内ユーザーは、SaaSコンソールを通じて本番環境の設定を変更できます。
- 開発者は、本番環境を変更するコードをデプロイできます。
- ワークロードは、四半期全体を支えているデータベースからデータを取得できます。
- AIエージェントは、これら3つのことをすべて誰かに代わって実行できます。
どの企業においても、ほとんどのアクセス試行は正当なものです。それらすべてに対して、管理者向けのボールト フローや承認フローを設ける必要はありません。ここでの解決策は、新たなアイデンティティ カテゴリを追加することではありません。それは、プラットフォーム化することです。特権の民主化とは、最も規模が小さくリスクが高い集団のために構築した厳格な基準を、現在特権を持つすべての集団に適用することです。うまくいっていることを維持し、それを必要とするすべての人に拡張するのです。
民主化された特権管理の3つの「S」
弊社のモデルを含め、あらゆる民主化された特権モデルを評価する上で重要なのは、次の3つのことを同時に実現するかどうかです。
- 規模。管理は、5つではなく1つのコントロールプレーンを通じて、現在特権を持つすべてのアイデンティティに行き届く必要があります。109対1というマシン対人間の比率は、あらゆる特権管理サーフェスが対処しなければならない現実的な規模です。
- スピード。特権付与の決定は、承認キューのような苦痛な速度ではなく、マシンの速度で実行されます。ジャストインタイム(JIT)アクセスが、例外ではなくデフォルトのペースとなります。四半期ごとのアクセス レビューではなく、継続的な評価が行われます。管理は、攻撃者の速度に合わせて行わなければならず、それはあなたの受信トレイの速度よりも速いものです。
- セキュリティ。利用可能な最も強力な特権管理は、そのアイデンティティが行っている行動の範囲に限定され、必要な場合にのみ、かつ作業を妨害することなく適用されます。ゼロ スタンディング権限(ZSP)は、アイデンティティ サーフェス全体におけるデフォルトです。
人間にとっての変化とは: 従業員特権の管理
現代の一般的な社内ユーザーが持つシステムへのアクセス権は、悪用すれば深刻な損害を引き起こす可能性があります。彼らはSaaSコンソールを通じて本番環境の設定を変更できます。また、AIアシスタントに顧客データを作業用ドキュメントに取り込むよう指示できます。さらに、本番環境で実行されるローコード ワークフローを通じてコードをプッシュできます。ベンダーのオンボーディングも承認できます。それは、IAMモデルが想定していたリスクとは異なるリスクです。
はっきり言いましょう。特権はもはや、役職やグループへの所属によって決まるものではないのです。
同じユーザーが午前中にリスクの低いタスクを実行し、午後には影響の大きいタスクを実行する可能性もあります。管理では、すべてのクリックを逐一監視することなく、その違いを理解する必要があります。重要なのは、その行動の内容、それが何に影響を与えるか、どのアシスタントやエージェントが関わっているか、そして特権のガードレールが必要かどうかです。
これを構築するチームにとって、作業はその人がどんな人物かをモデル化することから、その人が何をしているのか、そして誰のためにしているのかをモデル化することへと移行します。
同じ原則、新しいアイデンティティ: マシン、ワークロード、AIエージェント
特権アクセス管理は、業界に高リスクなアイデンティティの扱い方を教えました。何が存在するのかを確かめます。アクセスを許可する際には厳格な管理を適用します。何が起きるかを追跡します。作業が完了したらアクセス権を元に戻します。これらの原則は適切です。ただ、これらはアイデンティティ サーフェスのごく一部にのみ適用されていました。
これらの原則をすべての非人間アイデンティティに拡張すると、以下のようになります。
- マシンとワークロード。設定ファイルやボールト エントリに格納されている静的なシークレットは、古い形態です。新しい形態は、認証に紐付けられたワークロードIDで、ワークロードが行う特定の呼び出しに対して認証情報が生成され、ワークロードが完了すると削除されます。制御はこれまでと同様に強力ですが、四半期ごとの鍵のローテーションの速度ではなく、実際の業務の速度と範囲に合わせて実行されるようになりました。
- 人間に代わって行動するAI。現在、ほとんどの企業は生産性向上ツール群の中でCopilotまたはClaudeを利用しています。エージェント機能は、セキュリティ チームが調達していないSaaS内に搭載されています。AIは人間のセッション内で動作し、人間のアクセス権の一部を利用して、人間が単独で行うよりもはるかに多くのデータを一度の操作で処理します。
民主化された特権とは、アシスタントが人間のアクセス権の一部(範囲が限定され、監視可能で取り消し可能な部分)を付与されることを意味します。人間のアクセス権を超えて特権を昇格させることはできず、特権チェックはログイン時ではなく呼び出し時に行われます。ほとんどのアイデンティティ プログラムは、まだこれをモデル化していません。これはすぐに取り組むべき作業です。
- 自律型AIエージェント。次のレイヤー。独自のアイデンティティ、範囲が限定された独自の特権、独自の監査証跡。誰かの代理として適切に対応できるチームが、自分のやり方で自律性を得られるチームなのです。これを無視するチームは、制御なしで自律性を継承します。組織の99%はすでに自律型AIエージェントを利用しており、それらのエージェントのほとんどは、この種の作業向けに設計されたものではない人間またはマシンの認証情報を使用しています。
大規模なアイデンティティ セキュリティを実現する運用モデル
PAMプログラムを構築した管理者は、この物語全体の土台となる存在です。彼らの役割が変わらなければ、上記のいずれも規模を拡大できません。管理範囲は拡大し、キューは長くなり、チームは疲弊し、数四半期後にはプログラムはひっそりと管理者専用権限へと後退します。
その変化とは、ゲートキーパーからアーキテクトへ、つまり、個々の要求を承認することから、マシンの速度で承認判断を行うシステムを設計することへの移行です。作業は、チームが現在エンドツーエンドで責任を負っている3つの原則、つまり検出、制御、ガバナンスに基づいて、運用スループットから運用設計へと移行します。
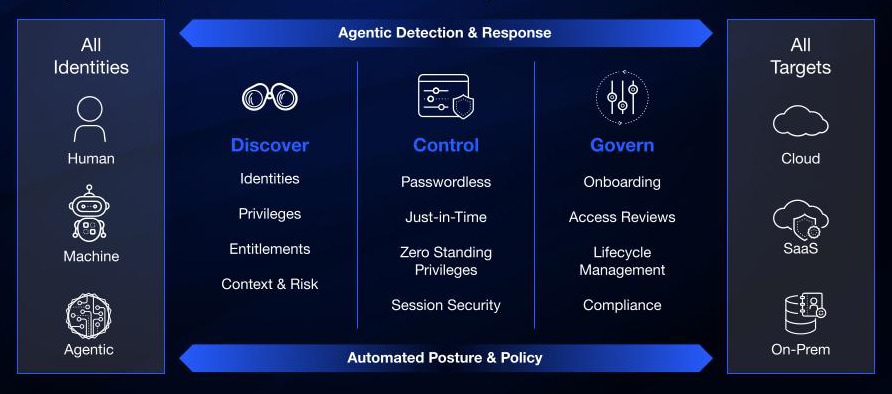
| 検出 | すべてのアイデンティティ、その権限、および到達可能なアクセス パスを継続的に把握します。 | 四半期ごとのインベントリ スキャンを、人間のアイデンティティ、マシン アイデンティティ、エージェンティック アイデンティティのリアルタイムのビューに置き換えます。 |
| 制御 | 適切なタイミングで、適切なアクションに、適切な特権管理を適用します。 | 社内ユーザー、開発者、ワークロード、エージェント全体にわたって、ZSPとジャストインタイム アクセスをデフォルトにします。 |
| ガバナンス | 特権に関するあらゆる決定、割り当て、取り消し、例外を、記録し、レビューし、措置を講じます。 | コンプライアンスを四半期ごとの会議での実施から、プラットフォームの継続的な状態へと変えます。 |
この変化がなければ、すべての新規開発者、ワークロード、エージェントは同じ管理キューに戻ってしまいます。12時間の断片化によるコストは解消しません。さらに悪化します。
これはプログラムの中で最も難しい変更です。また、開始したその日から見返りが得られる変更でもあります。
Idira: 統合アイデンティティ セキュリティ プラットフォーム
この10年間の大半において、アイデンティティは統合プロジェクトでした。PAM、IAM、NHI、ISPM、IGA。各ツールには、それらを連携させて機能させるための指示が添えられていました。そのモデルは、109対1のアイデンティティ比率では成り立ちません。
Idiraは、人間、マシン、AIの各IDの特権の検出、制御、ガバナンスを行うために構築されたアイデンティティ セキュリティ プラットフォームです。IdiraはStrataやCortexと並び、パロアルトネットワークスにおける3つ目のプラットフォームの柱となっており、統合作業はプラットフォームの役割であって、ユーザーの役割ではありません。
アーキテクチャ全体を見渡すと、このネイティブ プラットフォーム統合は、特権が現在存在する場所に、事前構成済みのすぐに使える自動化を直接的に実現します。
- Cortexは、ファーストパーティのアイデンティ シグナルを受信して検出精度を高め、Idiraと連携してアイデンティティ駆動型の応答をトリガーします。
- Prisma Browserは、企業ユーザーがすでに作業している場所に特権アクセス制御を導入します。
- Prisma AIRS 3.0 は、Idiraとのネイティブ統合を通じて、これらの制御をAIエージェントにまで拡張します。
- 今年初めにRSAで発表した次世代トラスト セキュリティは、ネットワーク層における証明書のライフサイクルを自動化します。
プログラムを運営するチームは、互いに連携していない5つのシステムから、アイデンティティ関連イベントの全体像をつなぎ合わせることに1週間を費やす必要はありません。全体像はすでにそこにあります。
これは、今日決めるべきことです
これを先延ばしにしても、時間は稼げません。社内ユーザーが持つシステムへのアクセス権は、現実的かつ即時的な損害を引き起こす可能性があります。マシン アイデンティティの数は人間のアイデンティティを圧倒的に上回っており、AIアシスタントは、セキュリティ チームの承認の有無にかかわらず、前四半期に出荷された生産性向上ツールの中で稼働しています。これらのアイデンティティはいずれも特権を付与されていますが、それらに対する制御は依然として管理者層向けに構築されたものです。AIは、このあらゆる部分を加速させます。現在、攻撃者は足がかりを得てからデータを窃盗するまで、72分で行うことができます。
かつては管理者のみに限定されていた保護対策を、今後は企業全体に拡大する必要があります。それらは、行動で必要とされるあらゆる場面で適用され、必要とされない場面では目立たないようにしなければなりません。運用モデルは、保護対象システムの速度に合わせて動作する必要があります。
Idiraはまさに、これを実現するために構築されたのです。
次世代のアイデンティティ セキュリティの詳細については、 paloaltonetworks.jp/idiraをご覧ください。
次に、Idiraがどのように役立つかをご紹介します。
- すべてのアイデンティティ、権限、アクセス パスの検出
- アクション実行時の特権の管理
- あらゆる決定と結果のガバナンス
- エージェント時代に向けた、AIを活用したセキュリティの強化。
FAQ
民主化された特権管理とは何か?
民主化された特権管理は、特権アクセス管理の厳格さを、従来の管理者だけでなく、社内ユーザー、ワークロード、マシン、AIエージェントなど、特権を持つあらゆるアイデンティティに拡張します。
民主化された特権管理は、非人間アイデンティティにどのように適用されるのか?
マシン、ワークロード、AIエージェントに対して、継続的な検出、アクションベースの特権管理、ガバナンスがもたらされます。アクセス権は、実施中の作業範囲に限定することができ、作業が完了したら取り消すことができます。
AIはなぜ特権管理を変えるのか?
AIアシスタントや自律型エージェントはマシンの速度で動作でき、人間またはマシンから委任されたアクセス権で運用される場合があります。アイデンティティ セキュリティは、これらのアクセス パスを検出し、アクション実行時に特権を管理し、次に起きることを管理する必要があります。