This post is also available in:
Depuis le lancement d’Idira lors d’IMPACT, l’enthousiasme ne faiblit pas. Les échanges avec les clients se sont enchaînés sans interruption. L’intérêt est réel. Et il est pleinement justifié.
Deux moments ont particulièrement marqué les esprits.
Le premier a été l’intervention de Nikesh Arora, notre CEO, qui a présenté l’identité comme le prochain grand tournant de la cybersécurité à l’ère de l’IA. Il a mis en lumière une réalité avec laquelle le secteur compose depuis plus d’une décennie : l’hyper-fragmentation des identités dans des silos distincts. Le PAM pour les utilisateurs privilégiés. L’IAM pour l’ensemble des collaborateurs. Le NHI (identités non humaines) pour les nouveaux usages numériques. L’ISPM pour corriger les erreurs de configuration. L’IGA pour administrer et gouverner l’ensemble.
Chacun de ces silos possède ses propres règles et ses propres mécanismes de contrôle. Pourtant, comme l’a souligné Nikesh Arora, certaines identités évoluent aujourd’hui simultanément à travers tous ces environnements. (Je vous invite vraiment à regarder sa keynote à IMPACT).
Le second moment fort est venu de Peretz Regev, qui a présenté Idira et la vision qui le sous-tend. Le constat est simple : toute identité est désormais une identité à privilèges. Et avec l’émergence de l’IA, les actions autonomes exécutées à vitesse machine rendent cette réalité impossible à ignorer.
La même question revenait d’ailleurs dans toutes les discussions avec les RSSI et responsables de l’identité présents cette semaine-là : À quoi cela ressemblera-t-il concrètement quand les accès s’activent le lundi matin ?
« Démocratiser » le contrôle des privilèges consiste à étendre le niveau d’exigence historiquement réservé à la gestion des accès privilégiés à toutes les identités qui disposent aujourd’hui de privilèges : les collaborateurs, les workloads, les machines et les agents IA.
IAM et PAM : ce qui doit rester et ce qui doit changer
Je ne fais pas partie de ceux qui considèrent que les dix dernières années d’innovations autour des privilèges ont été un échec. Bien au contraire. La génération du PAM a apporté des avancées essentielles : coffres-forts d’identifiants, isolation des sessions, élévation JIT de privilèges, enregistrement des activités et contrôles du cycle de vie pour les comptes et environnements les plus sensibles. Ces mécanismes ont fait leurs preuves. Ils doivent être conservés. Ce qui doit changer, c’est leur rayon d’action.
Les silos ont cessé d’être pertinents dès lors qu’un même workflow a commencé à traverser l’ensemble des environnements d’identité.
- Un collaborateur peut modifier une configuration de production depuis une console SaaS.
- Un développeur peut déployer du code ayant un impact direct sur la production.
- Un workload peut accéder à une base de données dont dépend une activité critique pour l’entreprise.
- Un agent IA peut accomplir ces trois actions pour le compte d’un utilisateur.
Dans la plupart des entreprises, la grande majorité des demandes d’accès sont légitimes. L’objectif n’est pas de placer un coffre-fort pour admin ou un circuit d’approbation complexe devant chacune d’elles. La réponse n’est pas non plus d’ajouter une nouvelle catégorie d’identité à un paysage déjà fragmenté. La véritable évolution passe par une plateformisation de la sécurité des identités. La démocratisation des privilèges consiste à étendre à grande échelle la rigueur historiquement réservée au nombre restreint d’identités les plus sensibles. Comme nous, Étendez-les à toutes les identités qui en ont désormais besoin.
Les trois « S » de la gestion démocratisée des privilèges
Le véritable critère d’évaluation d’un modèle de gestion démocratisée des privilèges, quel qu’il soit, repose sur sa capacité à réunir simultanément trois exigences fondamentales :
- L’échelle. Les contrôles doivent couvrir l’ensemble des identités qui disposent aujourd’hui de privilèges, au travers d’un plan de contrôle unifié et non d’une multitude d’outils cloisonnés. Cette exigence devient incontournable à mesure que les identités non humaines se multiplient. Dans de nombreuses organisations, elles sont désormais 109 fois plus nombreuses que les utilisateurs humains. Les contrôles de privilèges doivent être conçus pour fonctionner à cette échelle.
- Vitesse. Les décisions liées aux privilèges doivent s’exécuter à vitesse machine, et non au rythme lent des files d’approbation manuelles. L’accès juste-à-temps (JIT) doit devenir la norme plutôt qu’une exception. L’évaluation continue doit remplacer les revues d’accès trimestrielles. Les contrôles doivent évoluer à la même vitesse que les menaces, une cadence bien supérieure à celle des processus traditionnels de validation.
- Sécurité. Les contrôles de privilèges les plus robustes doivent être appliqués avec précision, en fonction de l’action demandée, au moment où elle est réalisée et sans freiner l’activité. Dans ce modèle, le Zero Standing Privilege (ZSP) devient le standard pour l’ensemble des identités, qu’elles soient humaines, machines ou pilotées par IA.
Ce qui change pour les utilisateurs : gérer les privilèges des collaborateurs
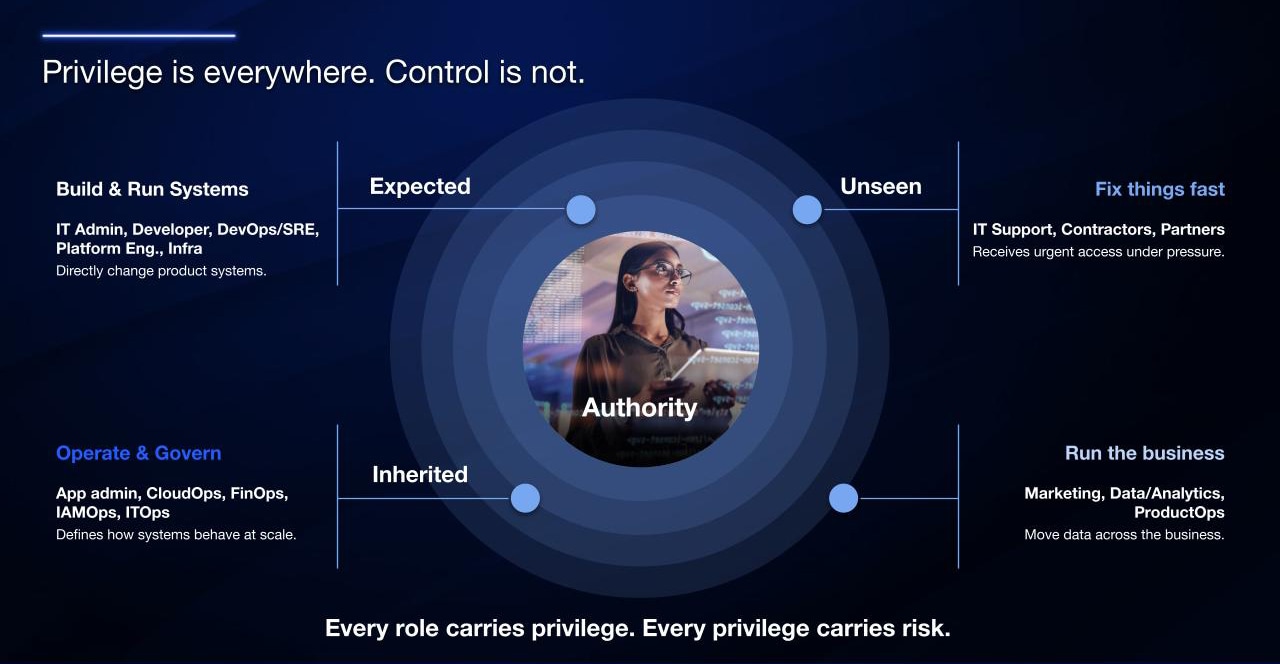
Aujourd’hui, un collaborateur standard dispose souvent d’un niveau d’accès capable potentiellement très impactant pour l’entreprise en cas d’usage inapproprié ou de compromission. Il peut modifier une configuration de production depuis une console SaaS. Il peut demander à un assistant IA d’intégrer des données clients dans un document de travail. Il peut déployer un workflow low-code exécuté en production. Il peut approuver l’intégration d’un nouveau fournisseur. Ces situations créent un profil de risque très différent de celui pour lequel les modèles IAM traditionnels ont été conçus.
Soyons clairs : les privilèges ne peuvent plus être définis uniquement par un intitulé de poste ou une appartenance à un groupe.
Un même utilisateur peut réaliser une tâche à faible risque le matin, puis exécuter une action à fort impact quelques heures plus tard. Les contrôles doivent être capables de faire la différence sans ajouter de friction à chaque interaction. Ce qui compte désormais, ce n’est pas seulement l’identité de l’utilisateur, mais l’action qu’il entreprend, les ressources concernées, l’assistant ou l’agent impliqué, et le niveau de risque associé.
La question n’est plus simplement : qui est cet utilisateur ? La question devient : que fait-il ? Et pour le compte de qui ?
Les mêmes principes, appliqués à de nouvelles identités : machines, workloads et agents IA
La gestion des accès privilégiés a permis au secteur d’acquérir des fondamentaux solides pour sécuriser les identités à haut risque. Identifier les accès existants. Appliquer des contrôles stricts lors de leur attribution. Suivre les activités réalisées. Révoquer les privilèges lorsque la mission est terminée. Ces principes restent parfaitement justes. Le problème n’était pas leur conception, mais leur portée limitée à une fraction seulement de la surface d’identité.
Voici à quoi ressemble leur extension à l’ensemble des identités non humaines.
- Machines et workloads Le modèle historique repose sur des secrets statiques stockés dans des fichiers de configuration ou dans des coffres-forts d’identifiants (vaults). Ce modèle atteint aujourd’hui ses limites. La nouvelle approche repose sur des identités de workloads associées à des mécanismes d’attestation. Les identifiants sont générés dynamiquement pour une opération précise, puis supprimés dès son exécution terminée. Le niveau de protection reste le même. Mais il fonctionne désormais à l’échelle et à la vitesse des workloads modernes, plutôt qu’au rythme de rotations périodiques de clés ou de secrets.
- IA agissant pour le compte d’un humain. Aujourd’hui, la plupart des entreprises utilisent des assistants d’IA intégrés à leur environnement de travail. De nouvelles capacités agentiques apparaissent également dans de nombreuses applications SaaS, souvent sans avoir été spécifiquement sélectionnées ou déployées par les équipes de sécurité. Dans ce contexte, l’IA agit au sein de la session d’un utilisateur et exploite une partie des droits d’accès de ce dernier.
Dans un modèle de gestion démocratisée des privilèges, l’assistant IA ne reçoit qu’un accès limité, observable et révocable. Il ne peut pas élever ses privilèges au-delà de ceux de l’utilisateur pour lequel il agit. Dans de nombreux programmes de sécurité des identités, ce modèle de contrôle granulaire des actions réalisées par les assistants IA n’est pas encore intégré. Pourtant, il constitue déjà un enjeu immédiat.
- Agents IA autonomes. L’étape suivante est celle des agents IA autonomes. Ces agents disposent de leur propre identité numérique, de privilèges précisément définis et d’une traçabilité complète de leurs actions. Les organisations qui savent aujourd’hui gérer efficacement les scénarios dans lesquels une IA agit pour le compte d’un utilisateur seront les mieux préparées à déployer l’autonomie de manière maîtrisée. À l’inverse, celles qui ignorent cette évolution risquent de voir des agents autonomes se multiplier sans contrôles adaptés. Les agents IA autonomes sont déjà actifs dans 99 % des organisations. Et la plupart de ces agents s’appuient sur des identifiants humains ou machines qui n’ont jamais été dimensionnés pour ce type d’usage.
Le cadre opérationnel qui permet de sécuriser les identités à l’échelle de l’entreprise
L’administrateur qui a conçu et porté le programme PAM est la clé de voûte de toute cette transformation. Si son rôle n’évolue pas, rien de ce qui précède ne peut réellement passer à l’échelle. Les contrôles s’étendent à davantage d’identités. Les files d’attente s’allongent. Les équipes s’épuisent. Et, quelques mois plus tard, le programme revient discrètement à un modèle limité aux seuls administrateurs.
Le changement consiste à passer d’un rôle de gardien à celui d’architecte. Il ne s’agit plus d’approuver chaque demande individuellement, mais de concevoir le système capable de prendre des décisions d’approbation à vitesse machine. Le travail quitte la logique de traitement opérationnel pour se concentrer sur la conception opérationnelle, autour de trois principes dont l’équipe assume désormais la responsabilité de bout en bout : découverte, contrôle et gouvernance.
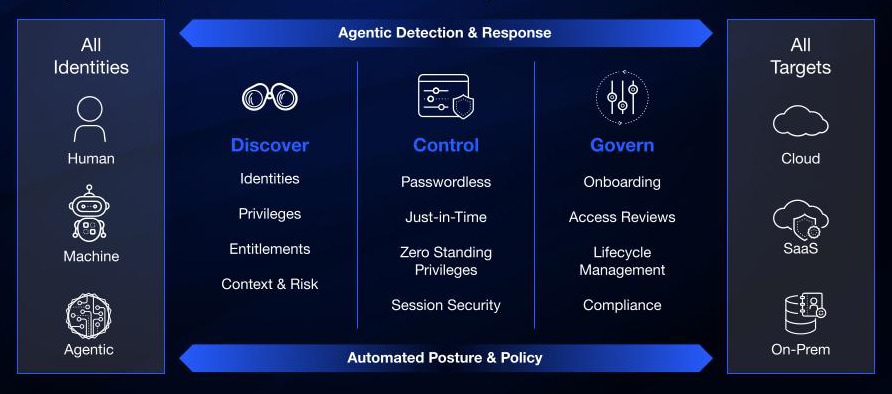
| Découverte | Maintient une visibilité continue sur chaque identité, ses privilèges et les chemins d’accès qu’elle peut emprunter. | Remplace les inventaires trimestriels par une vue dynamique couvrant les identités humaines, machines et agentiques. |
| Contrôle | Applique le bon niveau de privilège à la bonne action, au bon moment. | Fait du ZSP et de l’accès just-in-time le standard pour les collaborateurs, les développeurs, les workloads et les agents IA. |
| Gouvernance | Enregistre, analyse et pilote chaque décision liée aux privilèges : attribution, révocation et exception. | Transforme la conformité, autrefois rythmée par des revues trimestrielles, en une capacité continue intégrée à la plateforme. |
Sans cette évolution, chaque nouveau développeur, chaque workload et chaque agent est renvoyé vers la même file d’attente administrateur. La « taxe de fragmentation » de 12 heures ne disparaît pas. Elle s’accumule.
C’est le changement le plus difficile à opérer dans le programme. C’est aussi celui qui commence à produire ses effets dès le premier jour.
Idira : la plateforme unifiée de sécurité des identités
Pendant la majeure partie de la dernière décennie, l’identité a été avant tout un projet d’intégration. PAM, IAM, NHI, ISPM, IGA… Chaque nouvel outil s’accompagnait de la même consigne : les faire fonctionner ensemble. Ce modèle ne résiste pas à un ratio de 109 identités non humaines pour une identité humaine.
Idira est la plateforme de sécurité des identités conçue pour découvrir, contrôler et gouverner les privilèges des identités humaines, machines et IA. Aux côtés de Strata et Cortex, elle constitue le troisième pilier de plateforme de Palo Alto Networks. Ici, le travail d’intégration incombe à la plateforme, pas à vos équipes.
À l’échelle de votre architecture, cette consolidation native se traduit par une automatisation préconfigurée et immédiatement opérationnelle, là où les privilèges existent aujourd’hui :
- Cortex exploite des signaux d’identité natifs pour affiner la détection des menaces et déclencher des réponses pilotées par l’identité avec Idira.
- Prisma Browser applique les contrôles d’accès privilégié directement dans l’environnement de travail quotidien des utilisateurs de l’entreprise.
- Prisma AIRS 3.0 étend ces contrôles aux agents IA grâce à une intégration native avec Idira.
- Next-Generation Trust Security, lancé lors de la conférence RSA cette année, automatise le cycle de vie des certificats au niveau du réseau.
Les équipes en charge du programme ne passent plus leurs semaines à reconstituer une vue des événements liés aux identités à partir de cinq systèmes déconnectés. Cette visibilité existe déjà.
Une décision qui se prend aujourd’hui
Reporter cette transformation ne vous donne pas plus de temps. Les collaborateurs disposent déjà d’accès à des systèmes capables de provoquer des impacts réels et immédiats. Les identités machines dépassent désormais largement les identités humaines en nombre. Quant aux assistants IA, ils sont déjà intégrés aux outils de productivité déployés ces derniers mois, avec ou sans validation préalable des équipes de sécurité. Toutes ces identités disposent de privilèges. Pourtant, les contrôles qui les encadrent restent largement hérités d’un modèle conçu pour les seuls administrateurs. L’IA accélère chacune des étapes de cette équation. Les attaquants peuvent désormais passer d’un premier point d’accès à l’exfiltration de données en seulement 72 minutes.
Les mécanismes de protection autrefois réservés aux administrateurs doivent désormais être étendus à l’ensemble de l’entreprise. Ils doivent être appliqués partout où le niveau de risque l’exige, tout en restant transparents lorsqu’ils ne sont pas nécessaires. Votre modèle opérationnel doit évoluer à la même vitesse que les systèmes qu’il protège.
C’est précisément l’objectif d’Idira.
Pour en savoir plus sur la nouvelle génération de sécurité des identités, rendez-vous sur paloaltonetworks.fr/idira.
Dans la suite de cette série, découvrez comment Idira permet de :
- Découvrir chaque identité, chaque privilège et chaque chemin d’accès
- Contrôler les privilèges au moment précis où l’action est exécutée
- Gouverner chaque décision et chaque résultat.
- Déployer une sécurité pilotée par IA pour l’ère agentique
FAQ
Qu’est-ce que la gestion démocratisée des privilèges ?
La gestion démocratisée des privilèges étend la rigueur de la gestion des accès à privilèges (PAM) bien au-delà des administrateurs traditionnels. Elle applique les mêmes standards de contrôle à toute identité disposant de privilèges, qu’il s’agisse de collaborateurs, de workloads, de machines ou d’agents IA.
Comment la gestion démocratisée des privilèges s’applique-t-elle aux identités non humaines ?
Elle apporte aux machines, aux workloads et aux agents IA une capacité continue de découverte, de contrôle des privilèges basé sur l’action et de gouvernance. Les droits d’accès sont limités à la tâche à accomplir, puis retirés une fois cette tâche terminée.
Pourquoi l’IA change-t-elle la gestion des privilèges ?
Les assistants IA et les agents autonomes agissent à vitesse machine et peuvent opérer avec des accès délégués par des utilisateurs ou des systèmes. La sécurité des identités doit donc être capable d’identifier ces chemins d’accès, de contrôler les privilèges au moment de l’action et de gouverner l’ensemble des décisions et des résultats qui en découlent.