This post is also available in:
Fin dal lancio di Idira, l'energia generata da IMPACT è stata inarrestabile. Le conversazioni con i clienti non si sono interrotte nemmeno per un giorno. L'entusiasmo è giustificato e meritato.
Spiccano in particolare due relatori.
Il primo è Nikesh Arora, il nostro CEO, che ha definito l'identità come il prossimo punto di svolta nella sicurezza informatica, reso possibile dall'intelligenza artificiale. Ha denunciato un problema che il settore sta cercando di aggirare silenziosamente da un decennio: l'iperframmentazione delle identità in compartimenti stagni. PAM per la forza lavoro privilegiata. IAM per la forza lavoro ampliata. NHI per le novità. ISPM per le configurazioni errate. IGA per le difficoltà di gestione.
Queste piccole "scatole" contengono istruzioni per la gestione interna. Come sottolineato, però, alcune di queste identità vivono in tutte le scatole. Vale la pena guardare il discorso di apertura di IMPACT.
Il secondo relatore a distinguersi è stato Peretz Regev, che ha presentato Idira e la premessa su cui si basa. Ogni identità possiede dei privilegi e l'IA introduce azioni autonome alla velocità delle macchine che rendono impossibile ignorarlo.
La domanda che ogni CISO e responsabile della gestione delle identità con cui ho parlato in quella settimana si poneva era la stessa: quale sarà la situazione lunedì mattina?
"Democratizzare" i controlli dei privilegi significa estendere il rigore della gestione dell'accesso con privilegi a ogni identità che ora dispone di privilegi: utenti della forza lavoro, carichi di lavoro, macchine e agenti IA.
IAM e PAM: cosa rimane, cosa deve cambiare
Non voglio vivere in un mondo in cui l'ultimo decennio di lavoro sui privilegi è stato considerato un fallimento. Non lo è stato. La generazione del modello PAM ha prodotto funzionalità di archiviazione sicura, isolamento delle sessioni, elevazione dei privilegi just-in-time, registrazione e controllo del ciclo di vita per gli account e gli ambienti a più alto rischio. Quei controlli dovrebbero essere ancora disponibili. Quello che deve cambiare è la portata.
Le "scatole" hanno smesso di funzionare nel momento in cui l'esecuzione di un singolo flusso di lavoro ha iniziato a coinvolgerle tutte.
- Un utente della forza lavoro può modificare una configurazione di produzione da una console SaaS.
- Uno sviluppatore può distribuire un codice in grado di cambiare la produzione.
- Un carico di lavoro può attingere a un database da cui dipende l'intero trimestre.
- Un agente IA può svolgere tutte e tre le funzioni per conto di qualcun altro.
Nella maggior parte dei casi, i tentativi di accesso in un'azienda sono legittimi: non è necessario mettere loro davanti un archivio protetto e un flusso di approvazione nello stile generalmente adottato per gli amministratori. La soluzione in questo caso non è aggiungere un'altra categoria di identità alla pila: è la piattaformizzazione. Democratizzare i privilegi significa applicare a ogni popolazione che oggi gode di privilegi lo stesso rigore sviluppato per una popolazione più piccola e a rischio. Mantieni ciò che funziona ed estendilo a tutti coloro che ne hanno bisogno.
I tre principi della gestione dei privilegi democratizzata
Per valutare qualsiasi modello di gestione dei privilegi democratizzato, compreso il nostro, occorre verificare se soddisfa tre requisiti contemporaneamente:
- Scalabilità. I controlli devono raggiungere ogni identità che oggi detiene dei privilegi attraverso un unico piano di controllo e non cinque. Il rapporto 109:1 tra le identità delle macchine e delle persone è la realtà dimensionale con cui ogni sistema di controllo dei privilegi deve confrontarsi.
- Velocità. Le decisioni relative ai privilegi vengono elaborate alla velocità delle macchine, non con la lentezza estenuante di una coda di approvazione. L'accesso just-in-time (JIT) diventa la scelta predefinita, non l'eccezione. Valutazione continua al posto della revisione trimestrale degli accessi. Il controllo deve muoversi alla velocità degli aggressori, che è decisamente superiore alla velocità delle caselle di posta.
- Sicurezza. Il controllo dei privilegi più rigoroso tra quelli disponibili è limitato alle azioni compiute dall'identità e viene applicato solo quando l'azione lo richiede, senza interrompere il lavoro. L'assenza di privilegi permanenti (ZSP) è la scelta più adatta per l'intero ecosistema delle identità.
Che cosa cambia per le persone: gestione dei privilegi del personale
Oggi, un utente della normale forza lavoro ha accesso a sistemi che, se usati in modo improprio, possono causare danni reali. Possono modificare una configurazione di produzione per mezzo di una console SaaS, possono chiedere a un assistente IA di importare i dati del cliente in un documento di lavoro, possono distribuire un codice attraverso un flusso di lavoro eseguito in produzione e possono approvare l'onboarding di un fornitore. Questo rischio è diverso da quello per cui è stato creato il modello IAM.
Parliamoci chiaro: i privilegi non sono più un aspetto che può ricondurre a una qualifica professionale o all'appartenenza a un gruppo.
Lo stesso utente può eseguire un'attività a basso rischio al mattino e una ad alto impatto nel pomeriggio. Il sistema di controllo deve comprendere la differenza senza soffermarsi su ogni singolo clic: quello che conta sono l'azione, gli elementi su cui incide, l'assistente o agente coinvolto e se essa giustifica una protezione dei privilegi.
Per il team che sta realizzando questo progetto, il lavoro passa dalla modellazione di chi è una persona alla modellazione di cosa sta facendo e per conto di chi.
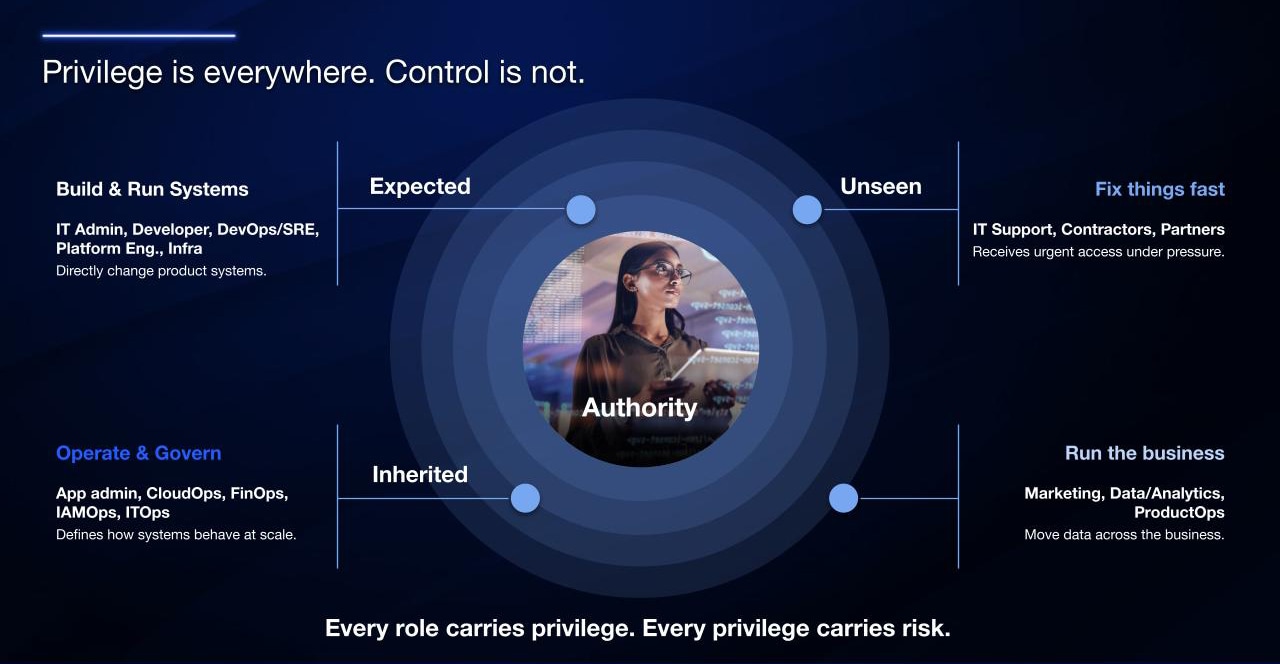
Stessi principi, nuove identità: macchine, carichi di lavoro e agenti IA
La gestione dell'accesso con privilegi ha insegnato al settore come gestire le identità ad alto rischio. Scopri cosa è già disponibile. Applica controlli rigorosi quando concedi l'accesso. Monitora che cosa accade. Revoca l'accesso al termine del lavoro. Questi principi sono giusti, ma finora sono stati applicati solo a una piccola parte dell'ecosistema di gestione delle identità.
Ecco come si presenta la situazione quando estendiamo questi principi a ogni identità non umana.
- Macchine e carichi di lavoro. Il segreto statico contenuto in un file di configurazione o in una voce dell'archivio protetto usa il vecchio formato. Il nuovo si basa sull'identità del carico di lavoro legata all'attestazione, con credenziali generate per la specifica chiamata effettuata dal carico di lavoro e rimosse al termine dell'operazione. Lo stesso controllo rigoroso, eseguito però alla velocità e nell'ambito del lavoro effettivo anziché alla velocità di una rotazione trimestrale delle chiavi.
- Intelligenza artificiale che agisce per conto di un essere umano. Oggi, la maggior parte delle aziende utilizza Copilot o Claude all'interno del proprio stack per la produttività. Le funzionalità dell'agente vengono fornite all'interno di SaaS, senza che il team addetto alla sicurezza debba procurarsele. L'IA agisce all'interno della sessione dell'essere umano, utilizzando una parte delle sue risorse di accesso e accedendo così, in una singola azione, a una quantità di dati molto maggiore rispetto a quanto non farebbe un essere umano da solo.
La democratizzazione dei privilegi fa sì che l'assistente ottenga solo una parte circoscritta, osservabile e revocabile di tale accesso. Non può superare i limiti di accesso dell'utente e il controllo dei privilegi avviene al momento della chiamata, non a quello dell'accesso. La maggior parte dei programmi di gestione delle identità non ha ancora attuato questo modello, ma è un lavoro che sarà portato a termine a breve.
- Agenti IA autonomi. Lo strato successivo: la loro identità, i loro privilegi circoscritti, il loro audit trail. I team che gestiscono attività per conto di sono quelli che oggi possono ottenere l'autonomia alle proprie condizioni: chi lo ignora eredita un'autonomia senza alcun controllo. Il 99% delle organizzazioni utilizza già agenti IA autonomi, la maggior parte dei quali utilizza credenziali di persone o macchine che non sono mai state dimensionate per questo tipo di lavoro.
Il modello operativo che garantisce la sicurezza delle identità su larga scala
L'amministratore che ha creato il programma PAM è il pilastro portante dell'intera storia. Se il suo ruolo non cambia, nulla di quanto detto sopra è applicabile. I controlli si estendono sempre di più, la coda si allunga, il team si esaurisce e, dopo qualche trimestre, il programma torna silenziosamente a essere accessibile solo agli amministratori.
Il cambiamento consiste nel passare dal ruolo di custode a quello di architetto, dall'approvazione di ogni singola richiesta alla progettazione di un sistema in grado di prendere decisioni di approvazione alla velocità delle macchine. Il lavoro si sposta dal flusso operativo alla progettazione operativa in base a tre principi che il team ora gestisce in modo completo: scoprire, controllare e gestire.
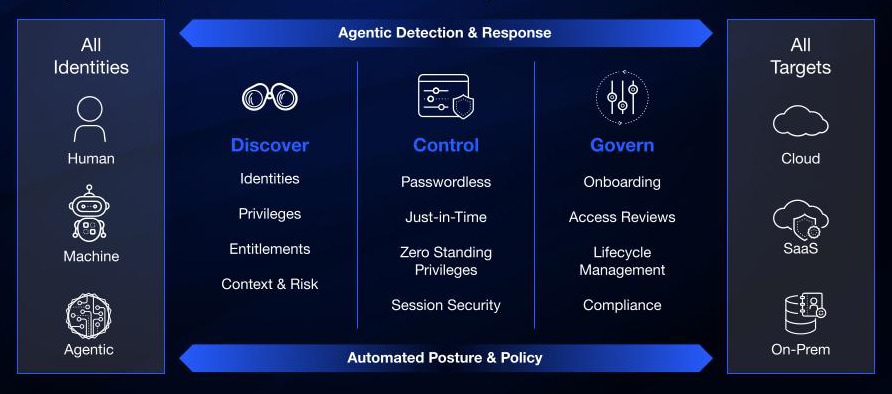
| Scoprire | Mantiene una visione continua di ogni identità, dei relativi diritti e dei percorsi di accesso che può raggiungere. | Sostituisce le analisi trimestrali dell'inventario con una visione dinamica delle identità di persone, macchine e agenti. |
| Controllare | Applica il controllo dei privilegi appropriato all'azione giusta e al momento giusto. | Fa dell'assenza di privilegi permanenti e dell'accesso just-in-time l'impostazione predefinita per tutti gli utenti della forza lavoro, gli sviluppatori, i carichi di lavoro e gli agenti. |
| Gestire | Registra, esamina e delibera su ogni decisione, assegnazione, revoca ed eccezione relativa ai privilegi. | Trasforma la conformità da un esercizio di assemblaggio trimestrale a uno stato continuo della piattaforma. |
Senza questo cambiamento, ogni nuovo sviluppatore, carico di lavoro e agente finisce ancora nella stessa coda amministrativa. La tassa di frammentazione delle 12 ore non scompare, ma si accumula.
Questo è il cambiamento più difficile del programma, ma è anche quello che inizia a dare i suoi frutti fin dal primo giorno.
Idira: la piattaforma consolidata per la sicurezza delle identità
Per gran parte dell'ultimo decennio, l'identità è stata un progetto di integrazione. PAM, IAM, NHI, ISPM, IGA: ogni strumento è stato consegnato con le istruzioni per farli funzionare insieme. Quel modello non sopravvive a un rapporto tra le identità di 109 a 1.
Idira è la piattaforma di sicurezza delle identità progettata per scoprire, controllare e gestire i privilegi delle identità umane, delle macchine e degli agenti IA. Opera accanto a Strata e Cortex e costituisce il terzo pilastro della piattaforma di Palo Alto Networks. Il lavoro di integrazione viene svolto dalla piattaforma stessa, non da te.
Analizzando l'intera architettura, questo consolidamento nativo della piattaforma si traduce direttamente in un'automazione preconfigurata e pronta all'uso proprio dove oggi risiedono i privilegi:
- Cortex riceve i segnali di identità di prima parte per affinare il rilevamento e attivare una risposta basata sull'identità con Idira.
- Prisma Browser introduce i controlli dell'accesso con privilegi dove gli utenti aziendali stanno già operando.
- Prisma AIRS 3.0 estende questi controlli agli agenti IA tramite l'integrazione nativa con Idira.
- Next-Generation Trust Security, lanciato a RSA all'inizio di quest'anno, automatizza il ciclo di vita dei certificati al livello della rete.
Il team che gestisce il programma non dedica il suo tempo a ricostruire una visione d'insieme degli eventi relativi all'identità provenienti da cinque sistemi scollegati. Tale visione è già disponibile.
Una decisione da prendere oggi
Rimandare non significa guadagnare tempo. Gli utenti della forza lavoro hanno accesso a sistemi che possono causare danni reali e immediati. Le identità delle macchine superano di gran lunga quelle umane e gli assistenti IA vengono integrati negli strumenti di produttività lanciati lo scorso trimestre, con o senza l'approvazione del team addetto alla sicurezza. Ciascuna di queste identità dispone di privilegi, ma i controlli associati sono comunque quelli progettati per il livello degli amministratori. L'intelligenza artificiale accelera ogni fase di questo processo: ora gli aggressori possono passare dall'avvio dell'attacco all'esfiltrazione in 72 minuti.
Le stesse misure di sicurezza che un tempo erano riservate agli amministratori ora devono essere estese a tutta l'azienda, applicate ovunque l'azione lo richieda e invisibili dove non sono necessarie. Il modello operativo deve operare alla stessa velocità del sistema che protegge.
Idira è stato progettato per offrire proprio questo.
Scopri di più sulla sicurezza delle identità di prossima generazione su paloaltonetworks.com/idira.
Non ci resta che mostrarti come Idira può esserti d'aiuto:
- Scopri ogni identità, diritto e percorso di accesso
- Controlla i privilegi al momento dell'azione
- Gestisci ogni decisione e ogni risultato
- Potenzia la sicurezza basata sull'IA nell'era degli agenti.
Domande frequenti
Che cos'è la gestione democratizzata dei privilegi?
La gestione democratizzata dei privilegi estende il rigore della gestione dell'accesso con privilegi ben oltre i tradizionali amministratori, includendo ogni identità che detiene privilegi, compresi gli utenti della forza lavoro, i carichi di lavoro, le macchine e gli agenti IA.
Come si applica la gestione democratizzata dei privilegi alle identità non umane?
Offre funzionalità di rilevamento continuo, controlli dei privilegi basati sulle azioni e sistemi di gestione per macchine, carichi di lavoro e agenti IA. L'accesso può essere limitato al lavoro in corso e revocato al termine dello stesso.
Perché l'IA sta cambiando la gestione dei privilegi?
Gli assistenti IA e gli agenti autonomi possono agire alla velocità delle macchine e operare con l'accesso fornito in delega da esseri umani o macchine. La sicurezza delle identità deve individuare questi percorsi di accesso, controllare i privilegi al momento dell'azione e gestire quello che accade in seguito.