This post is also available in:
Seit Idira auf der IMPACT vorgestellt wurde, ist eines deutlich geworden: Das Interesse am Thema Identitätssicherheit wächst rasant. Die Gespräche mit Kunden reißen nicht ab. Der Hype ist real und verdient.
Zwei Momente sind dabei besonders in Erinnerung geblieben.
Der erste war, als unser CEO Nikesh Arora Identität als den nächsten, durch KI ausgelösten Wendepunkt der Cyber-Sicherheit beschrieb. Er sprach ein Thema an, das die Branche seit Jahren begleitet: die starke Fragmentierung von Identitäten in verschiedene Silos. PAM für privilegierte Benutzer. IAM für die allgemeine Belegschaft. NHI für die neuen Identitäten. ISPM ISPM für falsch konfigurierte Identitäten. IGA, wenn das Management von Identitäten zu komplex wird.
Jedes dieser Silos folgt seinen eigenen Regeln. Doch wie Arora betonte, bewegen sich einige Identitäten heute über sämtliche Bereiche hinweg. (Wer tiefer einsteigen möchte, sollte sich die IMPACT-Keynote ansehen.)
Der zweite prägende Moment war die Vorstellung von Idira durch Peretz Regev und die zentrale Idee dahinter: Jede Identität ist privilegiert und mit KI kommen autonome, maschinenschnelle Aktionen hinzu, die es unmöglich machen, diese Entwicklung zu ignorieren.
Die Frage, die mir in dieser Woche von CISOs und Verantwortlichen für Identitätssicherheit immer wieder gestellt wurde, lautete: Wie sieht das konkret im Alltag aus?
Die „Demokratisierung“ von Berechtigungskontrollen bedeutet, die bewährten Sicherheitsprinzipien des Privileged Access Managements (PAM) auf alle Identitäten auszuweiten, die heute über privilegierte Rechte verfügen: Mitarbeiter, Workloads, Maschinen und KI-Agenten.
IAM und PAM: Was bleibt und was sich ändern muss
Ich möchte nicht in einer Welt leben, in der die Privilegienkonzepte der vergangenen zehn Jahre als gescheitert gelten. Das sind sie nicht. Die PAM-Generation hat bewährte Sicherheitsmechanismen geschaffen: Passwort-Vaults, Sitzungsisolierung, Just-in-Time-Berechtigungen, Sitzungsaufzeichnungen und Lebenszykluskontrollen für Konten und Umgebungen mit besonders hohem Risiko. Diese Maßnahmen haben sich bewährt und sollten bleiben. Ändern muss sich jedoch ihr Anwendungsbereich.
Die bestehenden Silos verloren ihre Wirksamkeit in dem Moment, als einzelne Workflows begannen, sich über alle Bereiche hinweg zu erstrecken.
- Ein Mitarbeiter kann über eine SaaS-Konsole Änderungen an einer Produktivkonfiguration vornehmen.
- Ein Entwickler kann Code bereitstellen, der die Produktionsumgebung verändert.
- Ein Workload kann auf eine Datenbank zugreifen, von der das gesamte Quartalsgeschäft abhängt.
- Ein KI-Agent kann im Auftrag anderer alle drei Aufgaben übernehmen.
Die meisten Zugriffsanfragen in Unternehmen sind legitim. Deshalb braucht nicht jede einzelne einen Admin-Vault oder einen aufwendigen Genehmigungsprozess. Die Lösung besteht nicht darin, der ohnehin komplexen Identitätslandschaft eine weitere Kategorie hinzuzufügen. Die Lösung ist eine Plattformstrategie. Die Demokratisierung von Privilegien überträgt die rigorosen Sicherheitsprinzipien, die ursprünglich für eine kleine Gruppe besonders kritischer Identitäten entwickelt wurden, auf alle Identitäten mit privilegierten Rechten. Einfach bewährte Kontrollen beibehalten und sie auf alle Identitäten ausweiten, die ihn benötigen.
Die drei „S“ des demokratisierten Privilegienmanagements
Ob ein Ansatz für demokratisiertes Privilegienmanagement funktioniert, zeigt sich daran, ob er drei Anforderungen gleichzeitig erfüllt:
- Skalierbarkeit: Die Kontrollen müssen jede Identität mit privilegierten Rechten über eine zentrale Steuerungsebene absichern, nicht über fünf verschiedene Systeme. Angesichts eines Verhältnisses von 109 Maschinenidentitäten zu einer menschlichen Identität muss jede Lösung für Privilegienkontrollen diesen Maßstab bewältigen können.
- Schnelligkeit: Entscheidungen über privilegierte Zugriffe müssen mit Maschinengeschwindigkeit getroffen werden und dürfen nicht in langsamen Genehmigungsprozessen stecken bleiben. Just-in-Time(JIT)-Zugriff sollte die Regel sein, nicht die Ausnahme. Kontinuierliche Bewertungen ersetzen quartalsweise Zugriffsprüfungen. Kontrollen müssen sich so schnell anpassen können wie Angreifer und deutlich schneller als herkömmliche Freigabeprozesse.
- Sicherheit: Die wirksamsten Privilegienkontrollen werden gezielt auf die jeweilige Aktion und den konkreten Kontext angewendet, ohne die Arbeitsabläufe zu beeinträchtigen. ZSP (Zero Standing Privilege), also das Vermeiden dauerhaft vergebener Zugriffsrechte, sollte zum Standard für sämtliche Identitäten werden.
Was sich für Menschen ändert: Der Umgang mit Berechtigungen in der Belegschaft
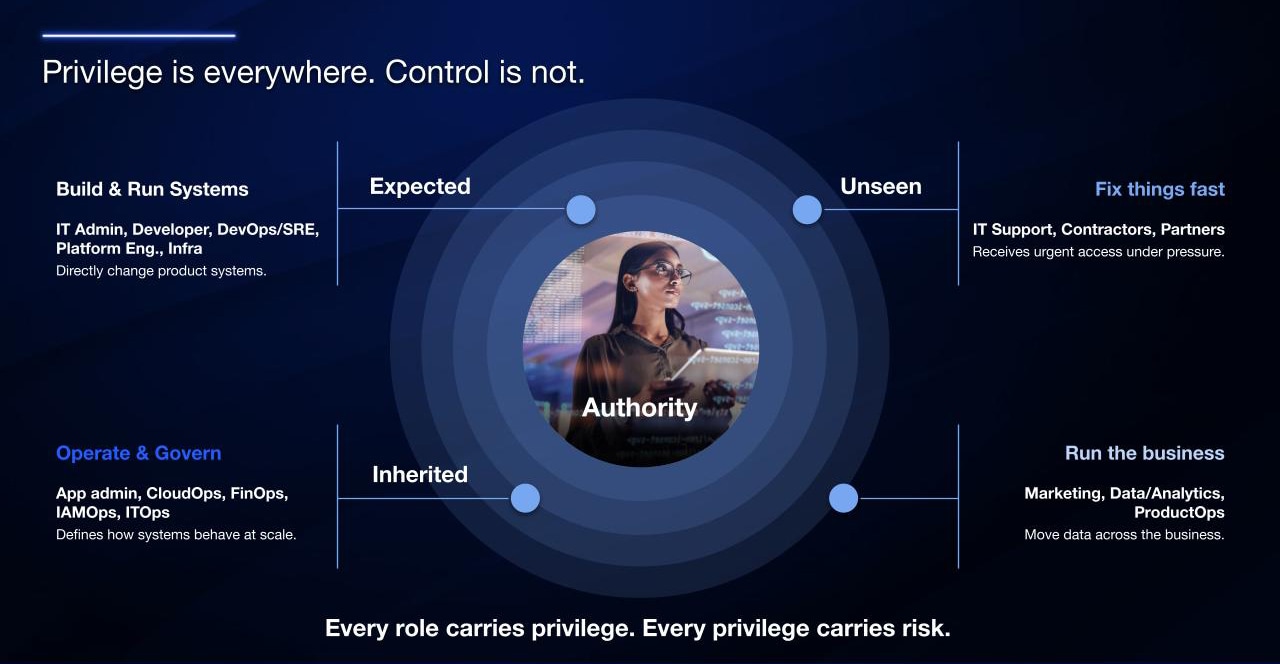
Ein typischer Mitarbeiter verfügt heute über Zugriff auf Systeme, bei deren Missbrauch erheblicher Schaden entstehen kann. Über eine SaaS-Konsole lassen sich Produktivkonfigurationen ändern. KI-Assistenten können angewiesen werden, Kundendaten in Dokumente zu übernehmen. Low-Code-Workflows können Code in Produktivumgebungen ausführen. Auch die Freigabe neuer Anbieter kann zu den Aufgaben gehören. Das ist ein anderes Risikoprofil als jenes, für das klassische IAM-Modelle entwickelt wurden.
Machen wir es deutlich: Privilegien lassen sich nicht mehr allein an Stellenbezeichnungen oder Gruppenmitgliedschaften festmachen.
Dieselbe Person kann morgens eine risikoarme Aufgabe erledigen und nachmittags eine Aktion mit weitreichenden Auswirkungen ausführen. Sicherheitskontrollen müssen diesen Unterschied erkennen, ohne jeden einzelnen Klick zu überwachen. Entscheidend ist die jeweilige Aktion: Worauf greift sie zu? Welche Systeme, Assistenten oder Agenten sind beteiligt? Und erfordert sie zusätzliche Leitplanken für privilegierte Zugriffe?
Für Teams, die solche Lösungen entwickeln und betreiben, verlagert sich der Fokus. Es geht nicht mehr darum, wer jemand ist, sondern darum, was diese Entität gerade tut – und in wessen Auftrag sie handelt.
Dieselben Prinzipien, neue Identitäten: Maschinen, Workloads und KI-Agenten
Privileged Access Management hat der Branche gezeigt, wie sich Identitäten mit hohem Risiko wirksam absichern lassen: Identitäten erkennen, Zugriffe gezielt kontrollieren, Aktivitäten nachvollziehen und Berechtigungen wieder entziehen, sobald sie nicht mehr benötigt werden. Diese Prinzipien sind nach wie vor richtig. Sie wurden bislang lediglich auf einen kleinen Teil der Identitätslandschaft angewendet.
So sieht es aus, wenn diese Prinzipien auf alle nicht-menschlichen Identitäten ausgeweitet werden:
- Maschinen und Workloads: Statische Zugangsdaten in Konfigurationsdateien oder Passwort-Vaults gehören zum alten Modell. Im neuen Modell basiert die Workload-Identität auf einer verifizierten Identität (Attestation). Anmeldedaten werden nur für die jeweilige Anfrage erzeugt und unmittelbar danach wieder entzogen. Die Sicherheitskontrollen bleiben dieselben, funktionieren nun jedoch im Tempo und Umfang der tatsächlichen Arbeit statt im Rhythmus einer vierteljährlichen Schlüsselrotation.
- KI, die im Namen eines Menschen handelt: Heute nutzen viele Unternehmen Copilot, Claude und andere KI-Assistenten innerhalb ihrer Produktivitätsumgebungen. Gleichzeitig werden Agentenfunktionen zunehmend in SaaS-Anwendungen integriert, die von den Sicherheitsteams oft gar nicht beschafft wurden. Die KI agiert innerhalb der Sitzung eines Benutzers und nutzt einen Teil dessen Zugriffsrechte. Dabei kann sie in einer einzigen Aktion auf deutlich mehr Daten zugreifen, als ein Mensch üblicherweise selbst verarbeiten würde.
Demokratisiertes Privilegienmanagement bedeutet, dass einem Assistenten nur ein klar definierter, nachvollziehbarer und jederzeit widerrufbarer Teil dieser Berechtigungen zugewiesen wird. Er kann keine Rechte erhalten, die über die des Benutzers hinausgehen. Zudem erfolgt die Privilegienprüfung bei jeder einzelnen Aktion und nicht nur beim Anmelden. Die meisten Identitätsprogramme bilden dieses Modell heute noch nicht ab. Genau darin liegt die unmittelbare Herausforderung.
- Autonome KI-Agenten: Dies ist die nächste Entwicklungsstufe. Autonome Agenten benötigen eine eigene Identität, klar abgegrenzte Berechtigungen und eigene Prüfprotokolle. Unternehmen, die heute den Umgang mit KI im Auftrag eines Benutzers beherrschen, schaffen die Grundlage für einen sicheren Einsatz autonomer Systeme. Wer dieses Thema ignoriert, riskiert autonome Prozesse ohne wirksame Sicherheitskontrollen. Bereits heute nutzen 99 % aller Unternehmen autonome KI-Agenten. Viele davon arbeiten jedoch mit menschlichen oder maschinellen Zugangsdaten, die nie für diese Art von Aufgaben ausgelegt waren.
Das Betriebsmodell für skalierbare Identitätssicherheit
Der Administrator, der das PAM-Programm aufgebaut hat, ist das tragende Element dieser gesamten Geschichte. Wenn sich seine Rolle nicht verändert, lässt sich keiner der beschriebenen Ansätze skalieren. Die Kontrollen werden ausgeweitet, die Warteschlangen länger, die Teams geraten zunehmend unter Druck, und nach einigen Quartalen beschränkt sich das Programm schleichend wieder auf klassische Administratorprivilegien.
Der Wandel besteht darin, vom Gatekeeper zum Architekten zu werden: weg von der Genehmigung einzelner Anfragen, hin zur Gestaltung eines Systems, das Zugriffsentscheidungen mit Maschinengeschwindigkeit trifft. Die Aufgabe besteht nicht mehr darin, möglichst viele Anfragen zu bearbeiten, sondern ein Betriebsmodell rund um drei Prinzipien zu gestalten, die das Team durchgängig verantwortet: Erkennung, Kontrolle und Governance.
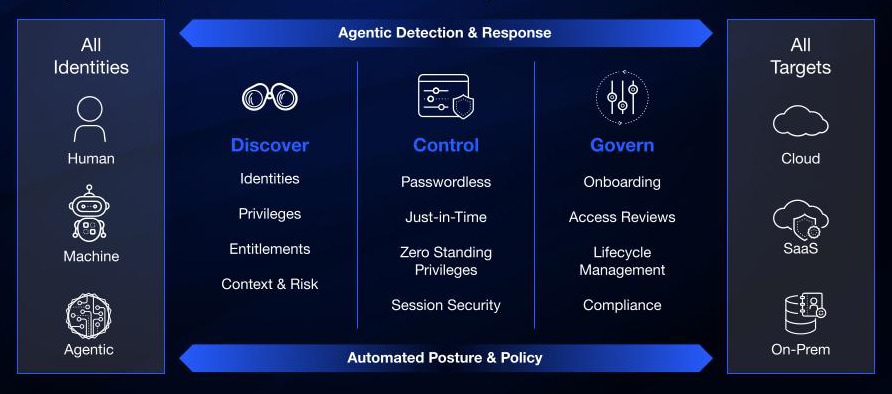
| Erkennung | Kontinuierliche Transparenz über alle Identitäten, ihre Berechtigungen und die verfügbaren Zugriffswege. | Ersetzt punktuelle Bestandsaufnahmen durch eine laufend aktualisierte Sicht auf menschliche, maschinelle und KI-gestützte Identitäten. |
| Kontrolle | Anwenden der passenden Sicherheitskontrolle zum richtigen Zeitpunkt auf die jeweilige Aktion. | Macht ZSP und Just-in-Time-Zugriff zum Standard für Mitarbeiter, Entwickler, Workloads und Agenten. |
| Governance | Dokumentieren, Überprüfen und Steuern sämtlicher Berechtigungsentscheidungen, Vergaben, Entzüge und Ausnahmen. | Verankert Compliance als kontinuierlichen, plattformbasierten Prozess statt als quartalsweise Prüfung. |
Ohne diesen Wandel landen neue Entwickler, Workloads und Agenten immer wieder in derselben administrativen Warteschlange. Der 12-stündige Fragmentierungsaufschlag verschwindet nicht. Er summiert sich weiter.
Dies ist die schwierigste Veränderung innerhalb des Programms. Gleichzeitig ist sie aber auch diejenige, die sich vom ersten Tag an auszahlt.
Idira: Die einheitliche Plattform für Identitätssicherheit
Die meiste Zeit des vergangenen Jahrzehnts war Identitätssicherheit vor allem ein Integrationsprojekt. PAM, IAM, NHI, ISPM und IGA wurden als einzelne Lösungen eingeführt, verbunden mit der Erwartung, dass Unternehmen sie miteinander integrieren. Dieses Modell stößt jedoch an seine Grenzen, wenn auf eine menschliche Identität 109 nicht-menschliche Identitäten kommen.
Idira ist eine Plattform für Identitätssicherheit, die darauf ausgelegt ist, privilegierte Zugriffe über menschliche, maschinelle und KI-Identitäten hinweg zu erkennen, zu kontrollieren und zu steuern. Neben Strata und Cortex bildet Idira die dritte zentrale Plattform von Palo Alto Networks. Die Integration der einzelnen Funktionen übernimmt die Plattform selbst, nicht Ihr Team.
Ein Blick auf die Sicherheitsarchitektur zeigt, was diese native Plattformkonsolidierung in der Praxis bedeutet: vorkonfigurierte Automatisierung direkt dort, wo privilegierte Zugriffe heute stattfinden.
- Cortex nutzt native Identitätssignale, um Bedrohungen präziser zu erkennen und identitätsbasierte Reaktionen gemeinsam mit Idira auszulösen.
- Prisma Browser integriert Kontrollen für privilegierte Zugriffe direkt in die Arbeitsumgebung der Benutzer.
- Prisma AIRS 3.0 weitet diese Kontrollen durch die native Integration mit Idira auf KI-Agenten aus.
- Next-Generation Trust Security, vorgestellt auf der RSA Conference Anfang dieses Jahres, automatisiert das Zertifikatsmanagement auf Netzwerkebene.
Dadurch verbringen Sicherheitsteams ihre Zeit nicht mehr damit, Identitätsereignisse aus fünf voneinander getrennten Systemen zusammenzuführen. Die erforderliche Transparenz steht bereits in der Plattform zur Verfügung.
Dies ist eine Entscheidung für heute
Aufschieben verschafft keine Zeit. Mitarbeiter verfügen heute über Zugriffe auf Systeme, deren Missbrauch unmittelbare und erhebliche Auswirkungen haben kann. Maschinelle Identitäten übersteigen die Zahl menschlicher Benutzer mittlerweile um ein Vielfaches. Gleichzeitig arbeiten KI-Assistenten bereits in den Produktivitätsanwendungen, die erst vor wenigen Monaten eingeführt wurden – mit oder ohne ausdrückliche Freigabe durch das Sicherheitsteam. Jede dieser Identitäten verfügt über privilegierte Rechte. Die Sicherheitskontrollen dahinter wurden jedoch häufig noch für eine weit kleinere Gruppe administrativer Konten entwickelt. KI beschleunigt diese Entwicklung zusätzlich. Angreifer können heute innerhalb von nur 72 Minuten vom ersten Zugriff bis zur Datenexfiltration gelangen.
Die Schutzmechanismen, die früher Administratoren vorbehalten waren, müssen deshalb auf das gesamte Unternehmen ausgeweitet werden. Sie sollten dort greifen, wo eine Aktion zusätzlichen Schutz erfordert, und im Hintergrund bleiben, wo dies nicht der Fall ist. Das Betriebsmodell für Identitätssicherheit muss mit derselben Geschwindigkeit arbeiten wie die Systeme, die es schützt.
Genau dafür wurde Idira entwickelt.
Mehr über die nächste Generation der Identitätssicherheit erfahren Sie unter paloaltonetworks.de/idira.
Als Nächstes zeigen wir Ihnen, wie Idira hilft:
- sämtliche Identitäten, Berechtigungen und Zugriffswege transparent zu machen
- Privilegien genau im Moment der Aktion zu kontrollieren
- jede Entscheidung und jedes Ergebnis nachvollziehbar zu steuern
- KI-gestützte Sicherheit für das agentenbasierte Zeitalter bereitzustellen
FAQ
Was ist demokratisiertes Privilegienmanagement?
Demokratisiertes Privilegienmanagement überträgt die bewährten Sicherheitsprinzipien des Privileged Access Managements (PAM) über traditionelle Administratorkonten hinaus auf alle Identitäten mit privilegierten Rechten, einschließlich Mitarbeitern, Workloads, Maschinen und KI-Agenten.
Wie lässt sich demokratisiertes Privilegienmanagement auf nicht-menschliche Identitäten anwenden?
Es erweitert Transparenz, Privilegienkontrollen und Governance auf Maschinen, Workloads und KI-Agenten. Zugriffsrechte können gezielt auf die jeweils ausgeführte Aufgabe beschränkt und nach deren Abschluss wieder entzogen werden.
Inwiefern verändert KI das Privilegienmanagement?
KI-Assistenten und autonome Agenten handeln in Maschinengeschwindigkeit und nutzen dabei häufig delegierte Zugriffsrechte von Menschen oder Maschinen. Deshalb muss Identitätssicherheit diese Zugriffswege erkennen, Berechtigungen im Moment der Aktion kontrollieren und sämtliche Entscheidungen sowie ihre Auswirkungen nachvollziehbar steuern.