This post is also available in:
自 IMPACT 大會發布 Idira 以來,其所帶來的熱潮便勢不可擋。客戶的討論聲量一天也沒有停歇。這股熱潮並非虛言,而是實至名歸。
其中有兩個時刻特別令我印象深刻。
首先是我們的執行長 Nikesh Arora,他將身分定位為由 AI 所引發的下一個網路安全轉折點。他點出了一個業界十多年來一直私下採用權宜之計避開的問題:身分過度片段化並困在各自孤立的系統中。適用於獲授權員工的 PAM。IAM 負責管理一般員工。NHI 管理新出現的領域。ISPM 則用於因應設定錯誤的場合。IGA 則用於無法管理的情況。
這些狹小的獨立系統孤島,各自設有要求身分留在所屬範圍內的規則。但正如他所說,有些身分會同時存在於所有系統之中。(IMPACT 主題演講,非常值得一看)。
第二個焦點是 Peretz Regev,他介紹了 Idira 以及其背後的核心觀點。每個身分都可能擁有高權限,而 AI 能自主地以機器速度採取行動,讓我們再也無法忽視這個事實。
那一週,我與每位資訊安全長及身分安全防護主管交談時,聽到的問題都一樣:到了星期一早上,實際情況會是怎樣?
「大眾化」權限控制,意味著將權限存取管理的嚴謹度,延伸至如今具備權限的每一個身分:員工使用者、工作負載、機器以及 AI 代理程式。
IAM 和 PAM:哪些應保留,哪些必須改變
我不認為過去十年的權限管理工作是失敗的。事實並非如此。PAM 世代針對風險最高的帳號與環境,建立了保存庫、工作階段隔離、臨時權限提升、記錄及生命週期控制等機制。這些控制措施都應該保留。必須改變的是其涵蓋範圍。
當單一工作流程開始橫跨所有獨立系統時,原本的區隔方式就不再管用。
- 員工使用者可透過 SaaS 控制台變更生產環境的設定。
- 開發人員可部署會改變生產環境的程式碼。
- 工作負載可從攸關整季業務運作的資料庫提取數據。
- AI 代理程式則可代表他人完成上述三種操作。
企業中的大多數存取行為都是合法的。我們不需要在每次存取操作前,都設置管理員層級的保存庫管理和審核流程。解決方法也不是再增加一種身分類別,而是平台化。權限大眾化就是將原本為人數最少、風險最高的群體建立的嚴格控管,擴展到如今所有具備高權限的群體。保留行之有效的方法,並讓所有需要的人都能受益。
大眾化權限管理的三項核心要求
包括我們的模式在內,對於任何大眾化權限模式的評估,其關鍵在於它能否同時滿足三項要求:
- 規模。控制措施必須透過單一控制平台涵蓋所有具備權限的身分,而不是分散在五個平台中。109:1 的機器與人類身分比例,是每個權限控制機制都必須因應的規模。
- 速度。權限決策必須以機器速度執行,而非受制於令人痛苦難耐的人工核准佇列。臨時權限 (JIT) 存取成為預設的方式,而非例外做法。應以持續評估取代每季一次的存取審查。控制機制必須跟得上攻擊者的速度,而這遠比處理收件匣郵件的速度快得多。
- 安全。最強的權限控管應根據身分正在執行的工作來限定範圍,只在該操作需要時啟動,同時避免干擾工作。零常設權限 (ZSP) 應成為所有身分的預設原則。
對人類身分有何改變:管理員工權限
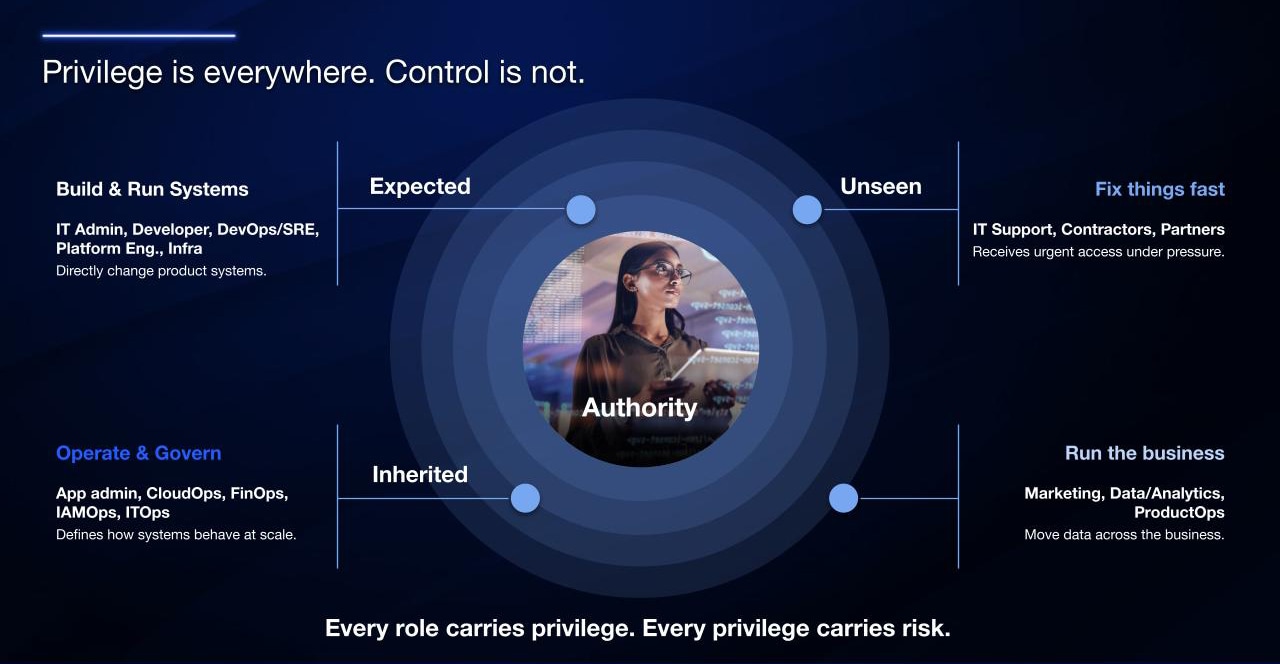
如今,一般員工能夠存取的系統一旦遭到濫用,就可能造成實際損害。他們可透過 SaaS 控制台變更生產環境的設定;要求 AI 助理將客戶數據提取到工作文件中。透過在生產環境執行的低程式碼工作流程推送程式碼;或核准供應商上線。這與建構 IAM 模式時所針對的風險截然不同。
說得直接一點:我們已無法單憑職稱或群組成員資格,判斷某個身分是否具備權限。
同一位使用者上午可能執行低風險工作,下午卻執行影響重大的操作。控制機制必須能辨識其中差異,而不是緊盯著每一次點擊操作。真正重要的是正在執行什麼操作、它所觸及的內容、是否涉及助理或代理程式,以及是否需要權限防護措施。
對建立這套機制的團隊而言,工作重點已從判斷這個人是誰轉向判斷他們正在做什麼—以及代表誰執行。
同樣的原則,新的身分:機器、工作負載與 AI 代理程式
權限存取管理教會了業界如何處理高風險身分。找出有哪些身分、在授予存取權時施加嚴格控管、記錄事件經過,並在工作完成後撤銷存取權。這些原則是正確的,只是過去僅應用於所有身分中的一小部分。
將這些原則延伸至每個非人類身分,實際做法如下。
- 機器和工作負載。過去的模式,是將靜態密鑰存放在設定檔或保存庫中。新的模式則是讓工作負載身分與驗證機制連結,針對工作負載正在發出的特定呼叫產生憑證,並在操作完成後移除。嚴格控管維持不變,但執行速度與範圍改由實際工作決定,而不是依據每季一次的金鑰輪換速度執行。
- 代表人類行動的 AI。如今,大多數企業已在生產力工具中使用 Copilot 或 Claude。隨附於 SaaS 的代理功能或許根本就不在安全團隊的採購計畫中。AI 在人類使用者的工作階段中運作,使用其部分存取權限,卻可能在單次操作中接觸到比該使用者親自操作時更多的數據。
大眾化權限意味著助理取得的應是範圍明確、可觀察、可撤銷的存取權限。它不能超越人類本身的存取權限;權限檢查也應在呼叫時發生,而非只在登入時進行。大多數身分驗證計畫尚未建立這套模式,而這正是眼前最需要處理的工作。
- 自主式 AI 代理程式。這是下一個層次。它們需要自己的身分、範圍明確的權限,以及專屬的稽核追蹤。今天能妥善處理代表他人執行的團隊,才能在符合自身規範的前提下主導自主化。無視它的團隊,則會繼承完全沒有控制措施的自主式代理。99% 的企業已經在使用自主式 AI 代理程式,而其中大多數代理程式所使用的人類或機器憑證,從一開始就並非針對此類工作規模而設計。
讓身分安全防護能大規模運作的管理模式
建立 PAM 計畫的管理員,是整套機制得以運作的關鍵。如果他們的角色不改變,上述的一切都無法擴展。控制範圍越廣,佇列就越長,團隊終將不堪負荷;而計畫會在幾個季度後悄悄退回到僅限管理員的權限狀態。
這種轉變是從守門人轉為架構師:從逐件核准申請,轉變為設計能以機器速度做出核准決策的系統。團隊的工作重心也從處理大量日常作業轉向整體營運設計,並對三項核心原則負起端到端的責任。探索、控制和監管。
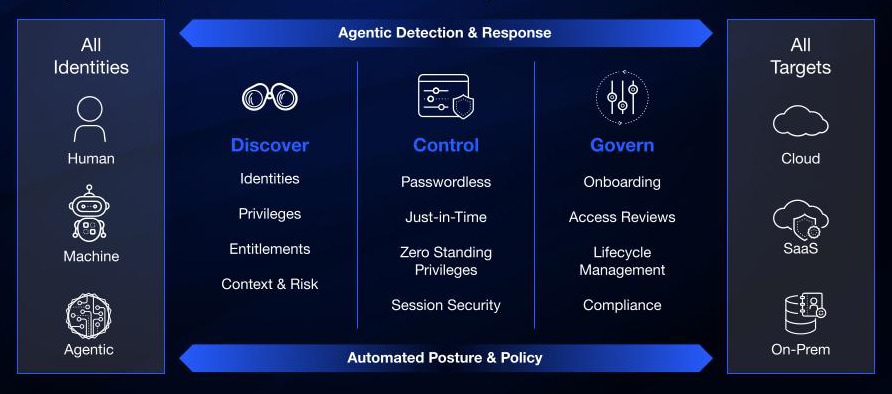
| 探索 | 持續掌握每個身分、其權限,以及可使用的存取路徑。 | 以涵蓋人類、機器及代理式身分的即時全貌,取代每季一次的清查掃描。 |
| 控制 | 在適當時機,對適當操作施加適當的權限控制。 | 讓 ZSP 與臨時權限存取成為一般員工、開發人員、工作負載及代理程式的預設存取模式。 |
| 監管 | 記錄、審查並處理每項權限決策、指派、撤銷及例外情況。 | 讓合規性從每季一次的彙整工作,轉變為平台的持續狀態。 |
如果沒有這項轉變,每增加一個開發人員、工作負載或代理程式,最終都會回到同一個管理佇列。這高達 12 小時的片段化損耗並不會消失,只會不斷累積。
這是整項計畫中最困難的改變,卻也是從第一天開始就產生回報的改變。
Idira:統一身分安全防護平台
在過去十年的大部分時間裡,身分識別一直是一項整合專案。PAM、IAM、NHI、ISPM、IGA。各項工具在交付時都附帶了讓它們協同工作的說明。面對 109:1 的身分比例,這種模式已難以為繼。
Idira 是一個身分安全防護平台,旨在探索、控制並監管人類、機器及 AI 身分的權限。它與 Strata 和 Cortex 並列,成為 Palo Alto Networks 的第三大平台支柱。且系統整合是平台該做的事,不該由您來承擔。
從整體架構來看,這種原生平台整合能在目前權限所在的位置,直接提供預先設定、立即可用的自動化能力:
- Cortex 接收第一方身分訊號以提升偵測準確度,並透過 Idira 觸發以身分為依據的回應。
- Prisma Browser 將權限存取控制帶到企業使用者日常工作的位置。
- Prisma AIRS 3.0 透過與 Idira 的原生整合,將這些控制措施延伸至 AI 代理程式。
- 我們今年稍早在 RSA 大會上推出的新世代信任安全防護,可在網路層自動管理憑證生命週期。
負責這項計畫的團隊,不必再花一整週時間,從五套互不相通的系統中拼湊身分事件的全貌。系統早已完整呈現。
這是當下就必須做出的決定
拖延並不能換得更多時間。員工所存取的系統,一旦遭到濫用便可能立即造成重大損害;不但機器身分的數量已大幅超越人類,AI 助理也迅速在近期導入的生產力工具中運作,甚至可能未經安全團隊的核准。這些身分都具有特定權限,但圍繞它們的控制措施仍是為管理員層級建構的。AI 更加快了整個過程。如今,攻擊者已能在取得立足點後的 72 分鐘內完成數據外洩。
過去專屬於管理員的防護措施,現在必須延伸至整個企業。防護機制必須在操作需要時精準觸發,不需要時則不干擾使用者。您的營運模式速度必須跟得上其所保護的系統。
這就是 Idira 致力於實現的目標。
如需深入了解新一代身分安全防護,請造訪 paloaltonetworks.com/idira。
接下來,我們將介紹 Idira 如何協助您:
- 探索每一個身分、權限與存取路徑
- 控制操作當下的權限
- 監管每項決策與結果
- 強化代理式時代的 AI 驅動安全防護。
常見問題集
什麼是大眾化權限管理?
大眾化權限管理是將權限存取管理的嚴格標準,從傳統管理員延伸至每個具備權限的身分,包括員工使用者、工作負載、機器以及 AI 代理程式。
大眾化的權限管理如何應用於非人類身分?
它將持續探索、依操作施加權限控制以及監管機制逐一導入機器、工作負載與 AI 代理程式。存取權限可依正在執行的工作限定範圍,並在工作完成後撤銷。
為什麼 AI 會改變權限管理?
AI 助理與自主式代理程式能以機器速度行動,也可能使用委派給它們的人類或機器存取權限。因此,身分安全防護需要找出這些存取路徑,在操作當下控制權限,並監管後續發生的情況。