This post is also available in:
Desde IMPACT, la energía que generó el lanzamiento de Idira ha sido imparable. Las conversaciones con los clientes no han disminuido ni un día. La expectativa es real y tiene sus motivos.
Se destacan dos momentos.
El primero fue cuando Nikesh Arora, nuestro CEO, planteó la identidad como el próximo punto de inflexión en la ciberseguridad, creada por la IA. Se refirió a algo que la industria ha estado intentando solucionar en silencio durante una década: la hiperfragmentación de la identidad en cajas aisladas. PAM para los trabajadores con privilegios. IAM para los trabajadores en general. NHI para las cosas nuevas. ISPM si lo configura mal. IGA si no lo puede manejar.
Estas pequeñas cajas tienen instrucciones sobre cómo permanecer dentro de ellas. Excepto, como él lo expresó, que algunas de estas identidades viven en todas las cajas. (Vale la pena ver la presentación clave de IMPACT).
El segundo momento destacado fue cuando Peretz Regev presentó Idira y la premisa subyacente. Cada identidad tiene privilegios, y la IA introduce una acción autónoma a velocidad de máquina que hace imposible ignorar esto.
La pregunta de todos los directores de seguridad de la información y líderes de identidad con los que hablé esa semana fue la misma: ¿Qué pasará los lunes por la mañana?
“Democratizar” los controles de privilegios significa extender el rigor de la gestión de acceso con privilegios a cada identidad que ahora conlleva privilegios: usuarios trabajadores, cargas de trabajo, máquinas y agentes de IA.
IAM y PAM: lo que continúa igual, lo que tiene que cambiar
No quiero vivir en un mundo en el que digamos que la última década de trabajo con privilegios fue un fracaso. No lo fue. La generación de PAM permitió construir almacenes seguros llamados bóvedas (vaults), aislamiento de sesión, elevación justo a tiempo, grabación y controles de ciclo de vida para las cuentas y entornos de mayor riesgo. Esos controles deben continuar. Lo que tiene que cambiar es la extensión.
Las cajas dejaron de funcionar en el momento en que un solo flujo de trabajo comenzó a ejecutarse en todas ellas.
- Un usuario trabajador puede cambiar una configuración de producción a través de una consola SaaS.
- Un desarrollador puede implementar código que modifica la producción.
- Una carga de trabajo puede extraer información de una base de datos de la que depende todo el trimestre.
- Un agente de IA puede ejecutar estas tres acciones en nombre de alguien más.
La mayoría de los intentos de acceso en cualquier empresa son legítimos. No necesitamos una bóveda y un flujo de aprobación de estilo administrador ante cada uno de ellos. La solución aquí no es añadir otra categoría de identidad a la pila, sino la plataformización. Democratizar los privilegios implica aplicar el rigor que creamos para la población más pequeña y arriesgada a cada población que ahora tiene privilegios. Se trata de mantener lo que funciona y extenderlo a todos los que lo necesiten.
Las tres “S” de la gestión democratizada de los privilegios
La forma de evaluar cualquier modelo de privilegios democratizado, incluido el nuestro, es si cumple con tres aspectos a la vez:
- Escala (Scale). Los controles deben extenderse a cada identidad que ahora tiene privilegios a través de un plano de control, no cinco. La proporción 109 a 1 de máquinas con respecto a humanos es la realidad de la dimensión que cada superficie de control de privilegios tiene que manejar.
- Velocidad (Speed). Las decisiones de privilegios se ejecutan a velocidad de máquina, no a la agonizante velocidad de una cola de aprobación. El acceso justo a tiempo (JIT) se convierte en la cadencia predeterminada, no en la excepción. Debe haber evaluación continua, no revisión de acceso trimestral. El control debe tener la velocidad del atacante, que es más rápida que la de bandeja de entrada de usted.
- Seguridad (Security). El control de privilegios más riguroso se acota a lo que la identidad esté haciendo, solo cuando la acción lo requiera y sin interrumpir el trabajo. Privilegios permanentes cero (ZSP) es la configuración predeterminada para toda la superficie de la identidad.
Lo que cambia para los humanos: gestión de los privilegios de los trabajadores
Un usuario trabajador regular hoy tiene acceso a sistemas que pueden causar daños reales si se abusa de ellos. Se puede cambiar una configuración de producción a través de una consola SaaS. Se puede indicar a un asistente de IA que extraiga datos de clientes a un documento de trabajo. Se puede pasar código a través de un flujo de trabajo con poco código que se ejecuta en producción. Se puede aprobar la incorporación de un proveedor. Es un riesgo diferente del que dio origen al modelo de IAM.
Seamos directos: el privilegio ya no es algo que se pueda asignar a un cargo laboral o a la pertenencia en un grupo.
El mismo usuario puede ejecutar una tarea de poco riesgo por la mañana y otra de alto impacto por la tarde. El control tiene que entender la diferencia sin controlar cada clic. Lo que importa es la acción, lo que toca, qué asistente o agente está involucrado y si se justifica una protección de los privilegios.
Para los equipos a cargo de esto, el trabajo pasa de crear modelos de quién es alguien a modelos de lo que está haciendo y en nombre de quién.
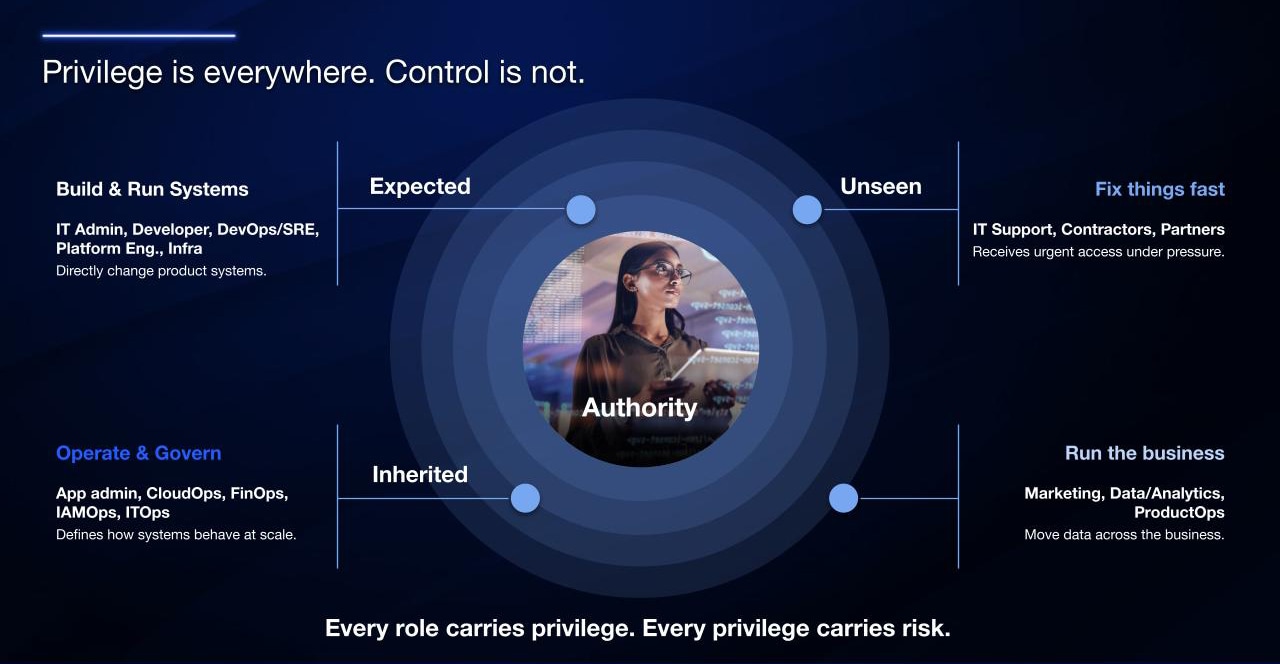
Los mismos principios, nuevas identidades: máquinas, cargas de trabajo y agentes de IA
La gestión de acceso con privilegios enseñó a la industria a manejar identidades de alto riesgo: descubrir lo que existe, aplicar controles estrictos cuando se concede el acceso, rastrear lo que sucede y retirar el acceso cuando el trabajo esté terminado. Esos principios son correctos. Se aplicaron solo a una pequeña porción de la superficie de la identidad.
Esto es lo que ocurre cuando extendemos estos principios a cada identidad no humana.
- Máquinas y cargas de trabajo. El secreto estático que se encuentra en un archivo de configuración o en una entrada de bóveda es la forma antigua. Lo nuevo es la identidad de la carga de trabajo vinculada a la atestación, con credenciales generadas para la llamada específica que realiza la carga de trabajo y eliminadas una vez que se completa. El mismo control estricto, pero ahora ejecutado a la velocidad y el alcance del trabajo real, no a la velocidad de una rotación clave trimestral.
- IA que actúa en nombre de un humano. Hoy la mayoría de las empresas utilizan Copilot o Claude dentro de la pila de productividad. Las funciones de agente se envían dentro del SaaS que el equipo de seguridad no adquirió. La IA actúa dentro de la sesión de un humano, utilizando una porción del acceso del humano, tocando más datos en una sola acción de lo que el humano jamás haría por sí mismo.
Democratizar el privilegio significa que el asistente obtiene una parte de ese acceso limitada, observable y revocable. No puede escalar más allá del acceso humano, y la verificación de privilegios ocurre en la llamada, no en el inicio de sesión. La mayoría de los programas de identidad aún no han simulado esto. Se trata del trabajo inmediato.
- Agentes de IA autónomos. La siguiente capa: su propia identidad, su propio privilegio limitado, su propio rastro de auditoría. Los equipos que manejen bien el hecho de actuar en nombre de hoy son los que obtendrán autonomía según sus propios términos. Los que lo ignoren heredarán autonomía sin controles establecidos. El 99 % de las organizaciones ya utilizan agentes de IA autónomos, y la mayoría de esos agentes utilizan credenciales humanas o de máquina que nunca fueron dimensionadas para este tipo de trabajo.
El modelo operativo que permite que la seguridad de identidad se mantenga a escala
El administrador que construyó el programa PAM es el muro de carga de toda esta historia. Si su función no cambia, ninguno de los anteriores escala. Los controles llegan más lejos, la cola se alarga, el equipo se agota y el programa se retira silenciosamente al privilegio solo de administrador unos trimestres después.
El cambio debe ser de guardián a arquitecto: de aprobar cada solicitud a diseñar el sistema que tome decisiones de aprobación a velocidad de máquina. El trabajo pasa del rendimiento operativo al diseño operativo mediante tres principios que el equipo ahora gestiona de principio a fin: descubrir, controlar y gobernar.
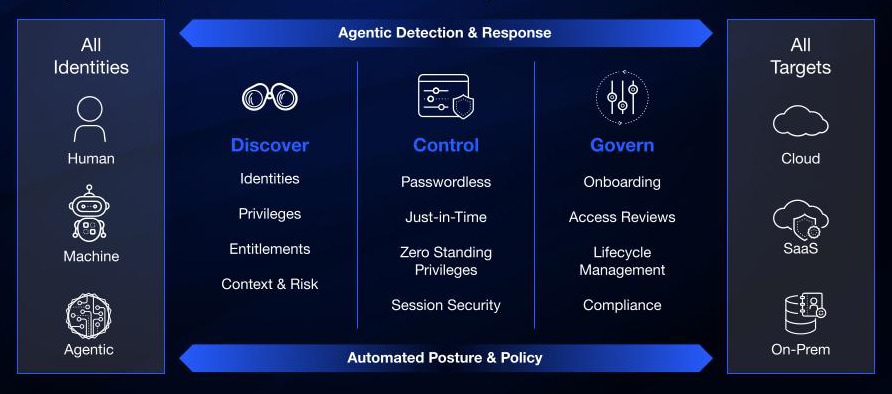
| Descubrir | Mantiene una visión continua de cada identidad, sus derechos y las rutas de acceso a las que puede llegar. | Reemplaza los escaneos de inventario trimestrales con una vista dinámica a través de identidades humanas, de máquina y de agentes. |
| Controlar | Aplica el control de privilegios correcto a la acción correcta en el momento correcto. | Hace que ZSP y el acceso justo a tiempo sean los predeterminados en todos los usuarios trabajadores, desarrolladores, cargas de trabajo y agentes. |
| Gobernar | Registra, revisa y actúa sobre cada decisión de privilegio, asignación, revocación y excepción. | Convierte el cumplimiento de un ejercicio trimestral de ensamblaje a un estado continuo de la plataforma. |
Sin este cambio, cada nuevo desarrollador, carga de trabajo y agente vuelve a la misma cola de administración. El impuesto de fragmentación de 12 horas no desaparece, sino que se compone.
Este es el cambio más difícil en el programa. También es el que empieza a redundar en beneficios desde el día en que comienza.
Idira: la plataforma unificada de seguridad de identidad
Durante la mayor parte de la última década, la identidad ha sido un proyecto de integración: PAM, IAM, NHI, ISPM, IGA. Cada herramienta se entregó con instrucciones para que funcionaran juntas. Ese modelo no sobrevive a una relación de identidad de 109 a 1.
Idira es la plataforma de seguridad de identidad construida para descubrir, controlar y gobernar privilegios en identidades humanas, de máquina y de IA. Se sitúa junto a Strata y Cortex como el tercer pilar de la plataforma en Palo Alto Networks, y el trabajo de integración es responsabilidad de la plataforma, no suya.
Si mira su arquitectura, esta consolidación de plataforma nativa se traduce directamente en automatización preconfigurada y lista para usar donde se encuentra el privilegio hoy:
- Cortex recibe señales de identidad de primera parte para agudizar la detección y activar una respuesta impulsada por la identidad con Idira.
- Prisma Browser establece controles de acceso privilegiados donde los usuarios empresariales ya trabajan.
- Prisma AIRS 3.0 extiende estos controles a agentes de IA a través de la integración nativa con Idira.
- Next-Generation Trust Security, quelanzamos en RSA a principios de este año, automatiza el ciclo de vida de los certificados en la capa de red.
El equipo que ejecuta el programa no pasa su semana uniendo una visión de los eventos de identidad de cinco sistemas desconectados. La vista ya está lista.
Esta decisión debe tomarse hoy
Aplazar esto no gana tiempo. Los usuarios trabajadores tienen acceso a sistemas que pueden causar daños reales e inmediatos. Las identidades de máquinas superan en número a los humanos, y los asistentes de IA se están ejecutando dentro de las herramientas de productividad que se enviaron el trimestre pasado, con o sin la aprobación del equipo de seguridad. Cada una de esas identidades tiene privilegios, pero los controles a su alrededor siguen siendo los creados para el nivel de administrador. La IA acelera cada parte de esto. Ahora, los atacantes pueden pasar de tener un punto de apoyo a la exfiltración en 72 minutos.
Las mismas protecciones que antes estaban reservadas para los administradores ahora deben extenderse a toda la empresa. Deben aplicarse donde la acción lo requiera y permanecer invisibles donde no lo esté. Su modelo operativo debe funcionar a la velocidad del sistema que protege.
Idira está creado para ofrecer eso.
Aprenda más sobre la seguridad de la identidad de última generación en paloaltonetworks.com/idira.
A continuación, le mostraremos cómo Idira ayuda a realizar estas tareas:
- Descubrir cada identidad, derecho de acceso y ruta de acceso.
- Controlar el privilegio en el momento de la acción.
- Gobernar cada decisión y resultado.
- Potenciar la seguridad impulsada por la IA en la era agéntica.
Preguntas frecuentes
¿Qué es la gestión de privilegios democratizada?
La gestión de privilegios democratizada extiende el rigor de la gestión de acceso con privilegios más allá de los administradores tradicionales a cada identidad que posee privilegios, incluidos los usuarios trabajadores, las cargas de trabajo, las máquinas y los agentes de IA.
¿Cómo se aplica la gestión de privilegios democratizada a identidades no humanas?
Aporta descubrimiento continuo, controles de privilegios basados en acciones y gobernanza a máquinas, cargas de trabajo y agentes de IA. El acceso se puede limitar al trabajo que se esté realizando y retirarse cuando ese trabajo esté completo.
¿Por qué la IA cambia la gestión de privilegios?
Los asistentes de IA y los agentes autónomos pueden actuar a velocidad de máquina y pueden operar con acceso humano o de máquina delegado. La seguridad de la identidad debe descubrir esos caminos de acceso, controlar los privilegios en el momento de la acción y gobernar lo que sucede después.